Aktualisiert am 16. Oktober 2026 · Lesedauer ca. 20 Minuten
Kurz zusammengefasst
DSGVO-Konformität ist kein einzelner Cookie-Banner und kein Textbaustein im Impressum.
Du musst nachvollziehen können, welche personenbezogenen Daten deine Website für welchen Zweck verarbeitet, auf welcher Rechtsgrundlage, mit welchen Dienstleistern, wie lange und mit welchen Schutzmaßnahmen. Bei Cookies und ähnlichen Zugriffen auf Endgeräte kommt in Deutschland zusätzlich § 25 TDDDG ins Spiel. Die Anforderungen hängen von den tatsächlichen Funktionen der Website ab – nicht allein von ihrem Namen oder ihrem Shopsystem.
Klickpfad: Was ist für deine Website relevant?
Öffne die Punkte, die zu deiner Website passen. Mehrere Pfade können gleichzeitig gelten. Das Ergebnis ist eine praktische Orientierung, keine automatische Rechtsprüfung.
Pfad A: einfache Unternehmens- oder Informationsseite
Auch eine Seite ohne Tracking kann personenbezogene Daten verarbeiten: etwa durch Serverprotokolle, Sicherheitsdienste, ein Kontaktformular oder externe Inhalte. Prüfe deshalb mindestens:
- Welche Daten bei Seitenaufruf, Formularen und Sicherheitsfunktionen anfallen – einschließlich Hosting und Empfängern.
- Welche Rechtsgrundlage für jede Nutzung gilt und welche Informationen nach Art. 13 oder 14 DSGVO erforderlich sind.
- Ob Formulare nur notwendige Angaben abfragen und ob Anfragen nur so lange gespeichert werden, wie es der Zweck erfordert.
- Ob ein geschäftsmäßiger digitaler Dienst ein Impressum nach § 5 DDG benötigt. Das Impressum ist eine eigene Pflicht und ersetzt die Datenschutzinformation nicht.
Ergebnis: Ein Cookie-Banner ist nicht automatisch nötig. Eine saubere Datenfluss- und Informationsprüfung bleibt es meist schon.
Pfad B: Analytics, Werbepixel, Tag-Manager oder eingebettete Inhalte
Erstelle zuerst eine Liste aller Tags, Cookies, Local-Storage-Einträge und externen Requests. Prüfe dann getrennt:
- Speichert oder liest ein Dienst Informationen auf dem Endgerät? Dann § 25 TDDDG prüfen; die Ausnahme für unbedingt erforderliche Vorgänge ist eng.
- Werden personenbezogene Daten verarbeitet? Dann zusätzlich eine DSGVO-Rechtsgrundlage, Transparenz, Rollen und gegebenenfalls Übermittlungen prüfen.
- Starte erforderliche einwilligungsabhängige Zugriffe erst nach wirksamer Auswahl. Teste Ablehnung und Widerruf technisch, nicht nur optisch.
- Ein externer Request kann etwa eine IP-Adresse übermitteln, auch wenn kein Cookie-Banner erscheint. Das ist eine eigene Prüfung und nicht automatisch dasselbe wie ein Cookie-Zugriff.
Ergebnis: Der Tag-Manager und die Consent-Management-Plattform sind Werkzeuge. Keiner von beiden schafft selbst eine Rechtsgrundlage.
Vertiefung: Cookie Consent: Entwicklung, Rechtslage und Tools sowie Tools für Website-Analysen.
Pfad C: Kontaktanfragen, Newsletter, Shop, Buchung oder Kundenkonto
Ordne jede Funktion einem konkreten Zweck zu. Eine Anfrage zu einem möglichen Auftrag kann andere Grundlagen haben als Newsletter-Werbung. Bestellabwicklung, Zahlungsdienst und Versand sind ebenfalls getrennte Verarbeitungsschritte.
- Kontaktformulare: Pflichtfelder minimieren, Zweck und Information sichtbar machen; das Absenden ist nicht automatisch eine Einwilligung.
- Newsletter und E-Mail-Werbung: DSGVO-Rechtsgrundlage und zusätzlich die Anforderungen des § 7 UWG prüfen. Double-Opt-in ist ein verbreitetes Nachweisverfahren, aber kein pauschaler Ersatz für die rechtliche Prüfung.
- Shops und Buchungen: Datenflüsse zu Zahlungs-, Versand-, CRM- und Supportdiensten erfassen; Vertragsabwicklung und gesetzliche Aufbewahrung von Werbung trennen.
- Prüfen, ob ein Dienst Auftragsverarbeiter, eigener Verantwortlicher oder gemeinsam Verantwortlicher ist. Die Anbieterbezeichnung im Vertrag allein entscheidet das nicht.
Ergebnis: Lege für Bestellung, Kundenkonto, Serviceanfrage, Werbung und Analyse getrennte Zwecke und passende Lösch- beziehungsweise Aufbewahrungsregeln fest.
Pfad D: sensible Daten, Minderjährige, Profiling oder umfangreiche Überwachung
Hier reicht eine Standard-Checkliste häufig nicht. Prüfe, ob besondere Kategorien nach Art. 9, Daten über strafrechtliche Verurteilungen nach Art. 10, die Sonderregeln für direkt an Kinder gerichtete Dienste, umfangreiche systematische Beobachtung oder ein anderes hohes Risiko vorliegen.
- Vor dem Start prüfen, ob eine Datenschutz-Folgenabschätzung nach Art. 35 erforderlich ist; bei verbleibendem hohen Risiko kann eine vorherige Konsultation der Aufsicht nach Art. 36 nötig sein.
- Prüfen, ob nach Art. 37 DSGVO oder § 38 BDSG eine Datenschutzbeauftragte oder ein Datenschutzbeauftragter zu benennen ist. Die 20-Personen-Regel ist nicht der einzige Auslöser.
- Bei umfangreichen Drittlandübermittlungen, Gesundheitsdaten, Profiling oder Daten von Kindern frühzeitig Datenschutzfachleute und gegebenenfalls spezialisierten Rechtsrat einbeziehen.
Ergebnis: Vor dem Go-live fachlich eskalieren. Eine Consent-Maske oder ein Mustertext reduziert das zugrunde liegende Risiko nicht.
Zusatzprüfung: Werden Daten außerhalb des Europäischen Wirtschaftsraums verarbeitet?
Wenn ja, dokumentiere Empfänger, Zugriffsmöglichkeiten und Übermittlungsweg. Prüfe Kapitel V der DSGVO: etwa einen geltenden Angemessenheitsbeschluss oder geeignete Garantien wie Standardvertragsklauseln samt notwendiger Einzelfallprüfung und ergänzenden Maßnahmen. Der Serverstandort allein sagt nicht immer, wer aus dem Ausland auf Daten zugreifen kann.
Inhaltsverzeichnis
- Was die DSGVO regelt – und wen sie betrifft
- Wie die DSGVO aufgebaut ist
- Grundprinzipien, Rechtsgrundlagen und Verantwortung
- DSGVO und Website-Recht: zwei getrennte Prüfebenen
- Prüfung nach Website-Funktion
- Die praktische DSGVO-Checkliste für Websites
- Wichtige Gerichtsentscheidungen
- Was sich 2025 und 2026 geändert hat
- Häufige Missverständnisse
- Häufige Fragen
- Quellen und weiterführende Literatur
1. Was die DSGVO regelt – und wen sie betrifft
Die Datenschutz-Grundverordnung (Verordnung (EU) 2016/679) regelt die Verarbeitung personenbezogener Daten natürlicher Personen. Sie gilt in der EU seit dem 25. Mai 2018 unmittelbar. „Verarbeitung“ umfasst weit mehr als das Speichern: Erheben, Erfassen, Ordnen, Abfragen, Übermitteln, Verändern, Löschen und viele weitere Vorgänge fallen darunter. Maßgeblich sind insbesondere die Art. 2 bis 4 DSGVO.[1]
Personenbezogene Daten sind Informationen, die sich auf eine identifizierte oder identifizierbare natürliche Person beziehen. Dazu gehören regelmäßig Namen, E-Mail-Adressen, Kunden- und Nutzerkennungen sowie – je nach Kontext – IP-Adressen, Gerätekennungen und Cookie-IDs. Eine Geschäftsadresse einer GmbH ist für sich genommen nicht zwingend personenbezogen; die direkte E-Mail-Adresse einer Mitarbeiterin oder eines Mitarbeiters ist es typischerweise.
Die DSGVO kann auch Unternehmen außerhalb der EU erfassen, wenn sie Personen in der EU Waren oder Dienstleistungen anbieten oder ihr Verhalten dort beobachten. Sie gilt nicht nur für große Plattformen. Ein kleiner Betrieb kann ebenfalls Verantwortlicher oder Auftragsverarbeiter sein, sobald er personenbezogene Daten mit digitalen Mitteln verarbeitet.
Die DSGVO ist jedoch nicht das gesamte Website-Recht. Je nach Angebot kommen weitere Regeln hinzu: in Deutschland etwa das TDDDG für den Zugriff auf Endeinrichtungen, das DDG für bestimmte Anbieterinformationen, das UWG für Werbung per E-Mail oder Telefon, das Urheberrecht für Bild- und Schriftlizenzen sowie gegebenenfalls Medien- und Verbraucherrecht. Diese Rechtsbereiche überschneiden sich, sind aber nicht austauschbar.
2. Wie die DSGVO aufgebaut ist
Die Verordnung umfasst elf Kapitel und 99 Artikel. Für Websitebetreiber sind vor allem die Grundsätze, Rechtsgrundlagen, Informationspflichten, Verantwortlichkeiten, Sicherheitsmaßnahmen, Betroffenenrechte und Drittlandübermittlungen praktisch relevant.
| Kapitel / Artikel | Inhalt und Bedeutung |
|---|---|
| I · Art. 1–4 | Ziel, Anwendungsbereich, räumliche Reichweite und zentrale Begriffe wie personenbezogene Daten, Verarbeitung, Verantwortlicher und Auftragsverarbeiter. |
| II · Art. 5–11 | Verarbeitungsgrundsätze, Rechtsgrundlagen, Einwilligung, besondere Datenkategorien und weitere Voraussetzungen. |
| III · Art. 12–23 | Informationspflichten und Rechte der betroffenen Personen, etwa Auskunft, Berichtigung, Löschung, Einschränkung, Datenübertragbarkeit und Widerspruch. |
| IV · Art. 24–43 | Pflichten von Verantwortlichen und Auftragsverarbeitern, Datenschutz durch Technikgestaltung, Verzeichnis, Sicherheit, Datenschutzverletzungen, Folgenabschätzung und Datenschutzbeauftragte. |
| V · Art. 44–50 | Übermittlungen personenbezogener Daten in Drittländer und an internationale Organisationen. |
| VI–VII · Art. 51–76 | Unabhängige Aufsichtsbehörden, Zusammenarbeit und einheitliche Durchsetzung in der EU. |
| VIII · Art. 77–84 | Beschwerden, gerichtliche Rechtsbehelfe, Haftung, Schadensersatz und Sanktionen. |
| IX–XI · Art. 85–99 | Besondere Verarbeitungssituationen, delegierte und Durchführungsrechtsakte sowie Schlussbestimmungen. |
Für eine typische Website lohnt sich der Blick auf diese Artikel: Art. 5 und 6 (Grundsätze und Rechtsgrundlage), Art. 7 (Einwilligung), Art. 9 (besondere Daten), Art. 12–14 (Information und Betroffenenrechte), Art. 24–25 (Verantwortung und Datenschutz durch Technikgestaltung), Art. 26 und 28 (gemeinsame Verantwortung und Auftragsverarbeitung), Art. 30 (Verzeichnis), Art. 32–34 (Sicherheit und Datenschutzverletzungen), Art. 35–36 (Folgenabschätzung), Art. 37–39 (Datenschutzbeauftragte) sowie Art. 44–49 (Drittlandübermittlungen).[1]
3. Grundprinzipien, Rechtsgrundlagen und Verantwortung
Art. 5 verlangt unter anderem Rechtmäßigkeit, Fairness und Transparenz, Zweckbindung, Datenminimierung, Richtigkeit, Speicherbegrenzung sowie Integrität und Vertraulichkeit. Art. 5 Abs. 2 verankert die Rechenschaftspflicht: Verantwortliche müssen nicht nur Regeln einhalten, sondern die Einhaltung auch nachweisen können.
Für jeden konkreten Zweck braucht es eine tragfähige Rechtsgrundlage aus Art. 6 Abs. 1. Eine Website verwendet häufig mehrere Grundlagen nebeneinander – aber für unterschiedliche Verarbeitungsvorgänge:
- Einwilligung, Art. 6 Abs. 1 lit. a: freiwillig, informiert, bestimmt und eindeutig; sie muss nachweisbar und widerrufbar sein. Ein Widerruf muss so einfach sein wie die Erteilung.
- Vertrag oder vorvertragliche Anfrage, lit. b: nur soweit die Verarbeitung objektiv erforderlich ist, um einen Vertrag zu erfüllen oder eine von der Person gewünschte vorvertragliche Maßnahme durchzuführen.
- Rechtliche Pflicht, lit. c: etwa eine konkrete gesetzliche Aufbewahrungspflicht.
- Berechtigtes Interesse, lit. f: erfordert einen benannten legitimen Zweck, Erforderlichkeit und eine Abwägung mit den Rechten und vernünftigen Erwartungen der betroffenen Person. Es ist kein pauschaler Ersatz für Einwilligung.
Art. 9 behandelt besondere Kategorien personenbezogener Daten, darunter Gesundheitsdaten, biometrische Daten zur eindeutigen Identifizierung, politische Meinungen und Angaben zur sexuellen Orientierung. Deren Verarbeitung ist grundsätzlich untersagt, sofern keine der ausdrücklich vorgesehenen Ausnahmen greift. Wer etwa Formulare für Gesundheitsanfragen, Beratungen oder sensible Zielgruppen betreibt, muss Zweck, Rechtsgrundlage, Zugriff, Löschung und Schutzmaßnahmen besonders sorgfältig prüfen.
Verantwortliche, Auftragsverarbeiter und gemeinsame Verantwortung: Der Websitebetreiber entscheidet häufig über Zwecke und wesentliche Mittel und ist dann Verantwortlicher. Hosting-, Newsletter- oder CRM-Anbieter können Auftragsverarbeiter sein – mit einem Vertrag nach Art. 28, dokumentierten Weisungen und Prüfung von Unterauftragnehmern. Ein Anbieter kann für einzelne eigene Zwecke aber auch selbst Verantwortlicher sein. Wenn zwei Parteien Zwecke und Mittel gemeinsam bestimmen, ist Art. 26 zu prüfen. Die Bezeichnung im Vertrag allein entscheidet nicht über die tatsächliche Rolle.
Das Verzeichnis von Verarbeitungstätigkeiten nach Art. 30 ist nicht automatisch für jedes Kleinstunternehmen in identischem Umfang vorgeschrieben. Die Ausnahme für Organisationen mit weniger als 250 Beschäftigten greift jedoch nur unter engen Bedingungen: Sie gilt insbesondere nicht, wenn die Verarbeitung nicht nur gelegentlich erfolgt, ein Risiko für Rechte und Freiheiten birgt oder besondere Datenkategorien beziehungsweise Daten zu strafrechtlichen Verurteilungen umfasst. Websitebetrieb, Kundenanfragen und Analyse sind häufig dauerhaft angelegt – die Ausnahme sollte daher nicht ungeprüft angenommen werden.
4. DSGVO und Website-Recht: zwei getrennte Prüfebenen
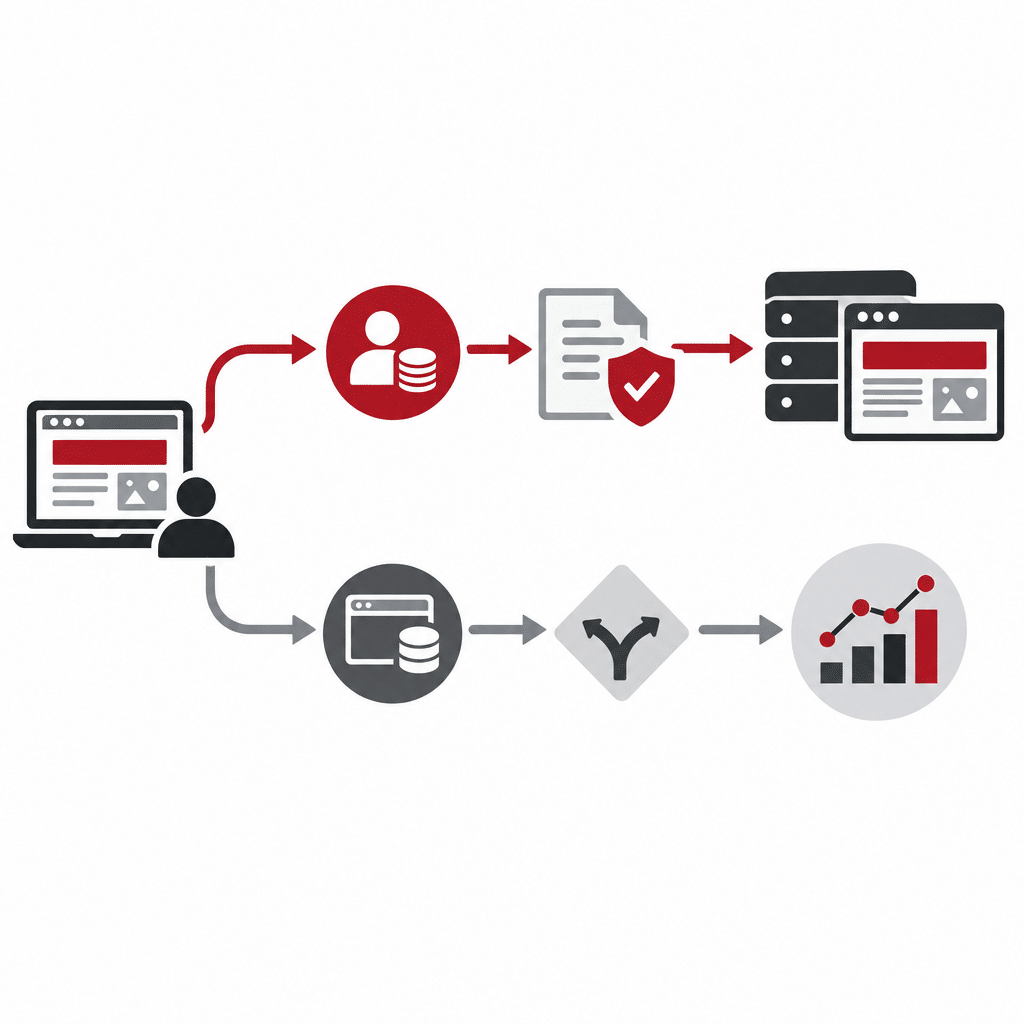
Bei Cookies und ähnlichen Techniken wird oft alles unter „Consent“ zusammengefasst. Rechtlich sind mindestens zwei Fragen getrennt zu beantworten:
Ebene 1 · Zugriff auf das Endgerät
§ 25 TDDDG betrifft das Speichern von Informationen auf einem Endgerät oder den Zugriff auf dort gespeicherte Informationen. Das kann auch Local Storage, Pixel, Gerätekennungen oder vergleichbare Techniken betreffen – nicht nur klassische Cookies. Die Regel gilt unabhängig davon, ob die Information selbst personenbezogen ist. Einwilligung ist grundsätzlich erforderlich; die Ausnahmen betreffen insbesondere die reine Nachrichtenübertragung oder den unbedingt erforderlichen Zugriff für einen ausdrücklich gewünschten digitalen Dienst.[2][3]
Ebene 2 · Verarbeitung personenbezogener Daten
Werden dabei oder unabhängig davon personenbezogene Daten verarbeitet, gilt zusätzlich die DSGVO: Zweck, Rechtsgrundlage, Information, Rollen, Speicherfrist, Sicherheit und Betroffenenrechte müssen geprüft werden. Ein rechtmäßiger Zugriff nach § 25 TDDDG macht die weitere Datenverarbeitung nicht automatisch rechtmäßig – und umgekehrt.[1][3]
Praktische Konsequenz: Es gibt keine pauschale Regel „Drittanbieter-Cookie = immer Banner“ oder „First-Party = immer unkritisch“. Prüfe Technik, Zweck und Ausnahme im Einzelfall. Ein Consent-Tool muss die tatsächlich eingesetzten Dienste korrekt abbilden, relevante Zugriffe bis zur erforderlichen Einwilligung zurückhalten, Auswahl dokumentieren und Widerruf ermöglichen. Die DSK erläutert diese Trennung in ihrer Orientierungshilfe für Anbieter digitaler Dienste.[3]
Auch ein externer Seitenaufruf kann schon Daten an einen Drittanbieter übermitteln, zum Beispiel die IP-Adresse beim Laden einer Karte, Schriftdatei oder eines Videos. Das ist nicht automatisch ein Cookie-Vorgang nach § 25 TDDDG; es kann dennoch eine Verarbeitung personenbezogener Daten nach der DSGVO sein. Ein Klick-zum-Laden-Verfahren kann die vorzeitige Übermittlung reduzieren, ersetzt aber nicht die Prüfung der späteren Einbindung.
5. Prüfung nach Website-Funktion
Kontaktformulare und Anfragen
Ein Kontaktformular braucht keine pauschale Pflicht-Checkbox „Ich willige in die Verarbeitung meiner Daten ein“. Das Absenden ist nicht automatisch eine Einwilligung in beliebige Datennutzung. Für die Beantwortung einer konkreten Angebots- oder Vertragsanfrage kann Art. 6 Abs. 1 lit. b einschlägig sein; für andere Anfragen kann eine andere Rechtsgrundlage erforderlich sein. Entscheidend ist der konkrete Zweck. Erhebe nur Felder, die du dafür benötigst, zeige die Datenschutzhinweise am passenden Punkt und begrenze Zugriffe und Aufbewahrungsdauer.
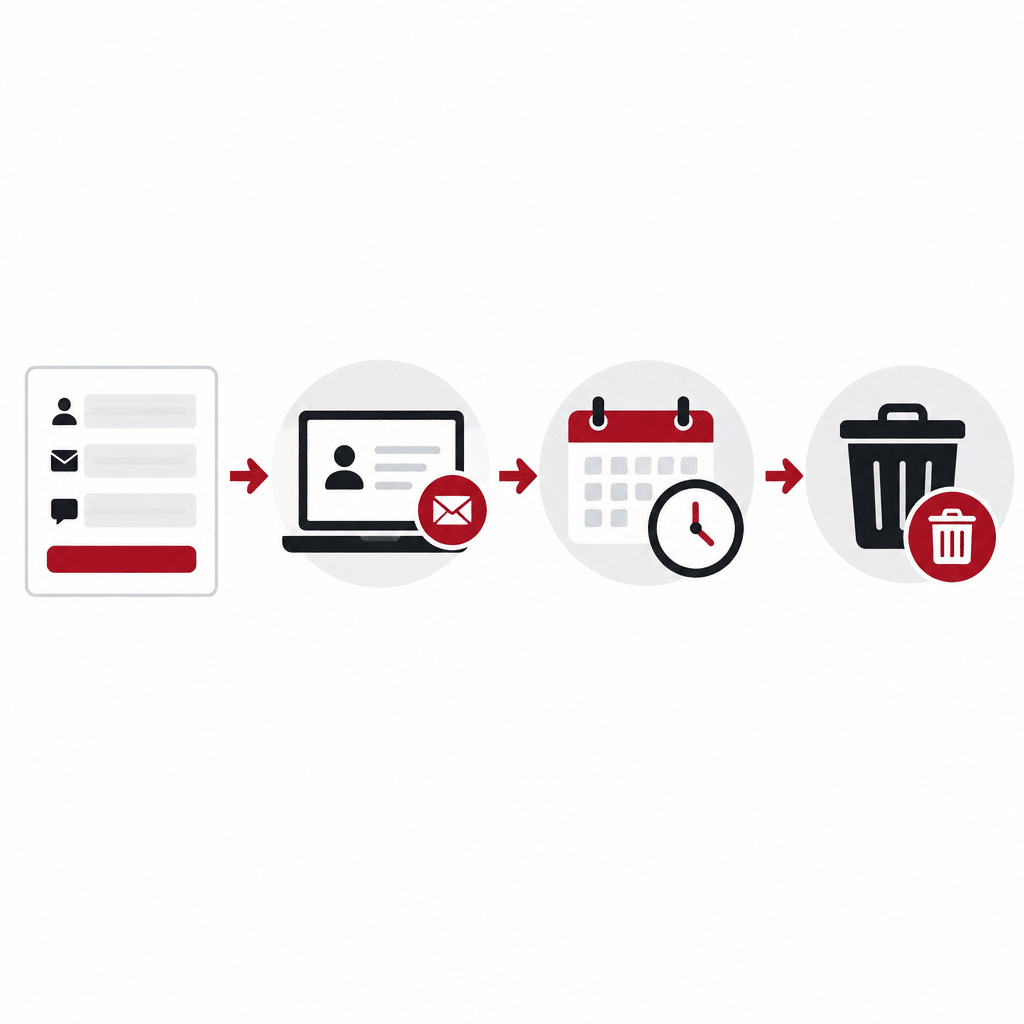
Eine Einwilligung für zusätzliche Werbung oder einen Newsletter muss getrennt, freiwillig und nicht vorausgewählt sein. Sie darf nicht Voraussetzung für die Bearbeitung einer gewöhnlichen Kontaktanfrage werden, wenn sie dafür nicht erforderlich ist.
Newsletter und elektronische Werbung
Für Newsletter sind die DSGVO-Grundlage, Nachweisbarkeit, Informationspflichten und Widerruf zu prüfen. Zusätzlich gilt das Wettbewerbsrecht, insbesondere § 7 UWG zur unzumutbaren Belästigung durch Werbung. Das UWG kennt eng begrenzte Ausnahmen für Werbung an Bestandskunden; sie greifen nicht automatisch bei jeder vorhandenen E-Mail-Adresse. Double-Opt-in ist ein verbreitetes Verfahren zur Dokumentation und Adressbestätigung, aber allein noch kein vollständiges Datenschutzkonzept.[21]
Analytics, Werbepixel und Tag-Manager
Prüfe, welche Tags wirklich geladen werden, welche Informationen sie erfassen, ob sie Daten an Dritte senden und ob Endgeräteinformationen gespeichert oder ausgelesen werden. Für jede Funktion braucht es eine passende rechtliche Einordnung. Eine Server-seitige Implementierung, IP-Kürzung oder Bezeichnung als „anonym“ löst die Rechtsfragen nicht automatisch; es kommt auf den tatsächlichen Datenfluss und die Identifizierbarkeit an.
Ein Tag-Manager ist ein Auslieferungswerkzeug, keine Einwilligung. Auch der Consent Mode eines Anbieters ersetzt weder eine informierte Wahl noch die Rechtsgrundlagenprüfung für Daten, die weiterhin übertragen werden. Teste den Zustand vor einer Auswahl, nach Ablehnung, nach Zustimmung und nach Widerruf. Prüfe dabei nicht nur Browser-Cookies, sondern auch Local Storage, Netzwerkrequests und nachgelagerte Server-Schnittstellen.
Webschriften, Karten, Videos und Social Plugins
Beim Abruf einer externen Schriftdatei oder eines eingebetteten Inhalts kann der Browser eine Verbindung zum Anbieter aufbauen. Dabei können zum Beispiel IP-Adresse und technische Verbindungsdaten übermittelt werden. Eine lokal eingebundene Schrift verhindert diesen konkreten externen Abruf, beseitigt aber weder Lizenzfragen noch alle sonstigen Datenschutzpflichten. Webfont-Lizenz und DSGVO sind zwei verschiedene Prüfungen.
Bei Karten, Videos, Captcha, Chat-Widgets und Social Plugins solltest du prüfen, welche Requests schon beim Seitenaufruf entstehen, welche Anbieter beteiligt sind und ob Daten für eigene Zwecke des Anbieters weiterverarbeitet werden. Bei Plugins kann eine gemeinsame Verantwortung für bestimmte Phasen entstehen; das zeigt das Urteil Fashion ID. Ein statischer Platzhalter mit bewusstem Klick, ein lokales Bild oder ein normaler Link können die frühe Datenübertragung reduzieren, lösen jedoch nicht automatisch jede Rechtsfrage.[10]
Onlineshop, Buchung und Kundenkonto
Trenne die notwendige Abwicklung einer Bestellung von Analyse, Profilbildung, Newsletter und personalisierter Werbung. Dokumentiere, welche Daten an Zahlungsanbieter, Versanddienste, Betrugsprävention, Support, CRM und Plattformbetreiber fließen. Der jeweilige Anbieter kann je nach Verarbeitung Auftragsverarbeiter oder eigener Verantwortlicher sein. Rechnungs- und handelsrechtliche Aufbewahrungspflichten können eine vollständige Löschung unmittelbar nach einer Bestellung ausschließen; sie rechtfertigen aber keine unbegrenzte Nutzung für andere Zwecke.
Wird aus Produktwahl oder Bestellverlauf auf Gesundheit, politische Ansichten oder andere Art.-9-Merkmale geschlossen, kann auch eine scheinbar gewöhnliche Shop-Funktion besondere Daten berühren. Das Urteil Lindenapotheke verdeutlicht, dass Angaben zu online bestellten Arzneimitteln Gesundheitsdaten sein können und Datenschutzpflichten bei Onlinehandel auch wettbewerbsrechtlich relevant werden können.[22]
Hosting, CMS, Backups und Bildmaterial
Prüfe Hosting- und Sicherheitsprotokolle, Unterauftragnehmer, Speicherorte, Zugriffsrechte, Supportzugriffe, Backupfristen und Löschkonzepte. Ein Auftragsverarbeitungsvertrag allein reicht nicht: Die Auswahl des Anbieters, seine Sicherheitsmaßnahmen, die Unterauftragnehmer und mögliche Auslandszugriffe müssen ebenfalls bewertet werden.
Bild- und Schriftlizenzen sind nicht automatisch DSGVO-Fragen. Bei erkennbaren Personen auf Bildern kommen aber zusätzlich Persönlichkeits- und Datenschutzfragen hinzu. Urheberrecht, Nutzungsrechte, Einwilligung der abgebildeten Personen und technische Drittanbieterabrufe sind getrennt zu prüfen.
6. Die praktische DSGVO-Checkliste für Websites
Nutze die Liste als Arbeitsplan. Ein Häkchen ist erst sinnvoll, wenn du den Prüfpunkt mit einem konkreten Nachweis, einer Einstellung oder einer verantwortlichen Person verbinden kannst.
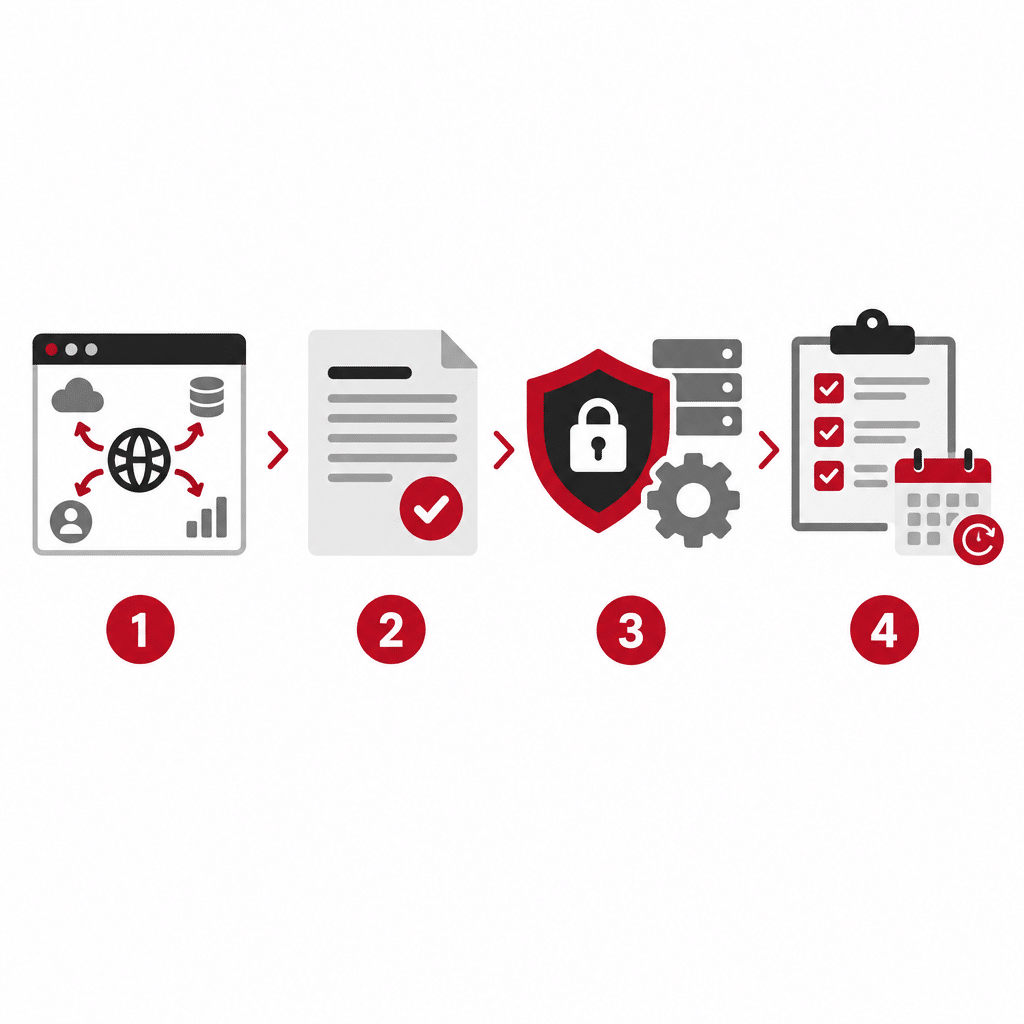
A. Datenflüsse sichtbar machen
- ☐ Website als Besucher durchgehen: Startseite, Formulare, Suche, Kundenkonto, Checkout, Videos, Karten und Social-Media-Funktionen.
- ☐ Browser-Netzwerkrequests, Cookies, Local Storage, Tag-Manager, Plugins, APIs und Serverlogs prüfen – vor Auswahl, nach Ablehnung, nach Zustimmung und nach Widerruf.
- ☐ Für jeden Vorgang Zweck, Datenarten, Betroffenengruppen, Quelle, Empfänger, Verarbeitungsort, Speicherfrist und Verantwortliche erfassen.
- ☐ Tatsächliche Einstellungen mit Datenschutzhinweisen, Consent-Konfiguration und Verträgen abgleichen. Ein Scanner findet Technik, entscheidet aber nicht zuverlässig über Rechtsgrundlagen oder Erforderlichkeit.
B. Rechtmäßigkeit und Transparenz
- ☐ Pro Zweck eine Rechtsgrundlage nach Art. 6 dokumentieren; für besondere Daten zusätzlich Art. 9 beziehungsweise Art. 10 prüfen.
- ☐ Erforderlichkeit ehrlich prüfen: Sind alle Formularfelder, Trackingparameter, Profilmerkmale und Empfänger für den Zweck notwendig?
- ☐ Datenschutzhinweise nach Art. 13 beziehungsweise 14 aktuell halten: Verantwortliche, Zwecke, Grundlagen, Empfänger, Speicherdauer, Rechte, Beschwerderecht und erforderliche Drittlandinformationen verständlich erklären.
- ☐ Cookie- und Endgerätezugriffe separat anhand § 25 TDDDG bewerten. Wenn eine Einwilligung nötig ist, müssen Auswahl, Nachweis, Ablehnung und Widerruf funktionieren.
- ☐ Impressum nach DDG und gegebenenfalls medienrechtliche Angaben getrennt prüfen. Eine Datenschutzseite ersetzt kein Impressum und umgekehrt.
C. Dienstleister, Sicherheit und Aufbewahrung
- ☐ Rollen der Anbieter festlegen: Verantwortlicher, Auftragsverarbeiter oder gemeinsame Verantwortliche; gegebenenfalls Art.-28-Vertrag oder Art.-26-Vereinbarung schließen.
- ☐ Unterauftragnehmer, Datenstandorte, Supportzugriffe, internationale Übermittlungen und die tatsächlichen Sicherheitsmaßnahmen prüfen.
- ☐ Datenzugriff auf notwendige Personen begrenzen; Mehr-Faktor-Authentifizierung, Rollenrechte, sichere Passwörter, Updates, Backups und Schutz vor unberechtigtem Zugriff einrichten.
- ☐ Lösch- und Aufbewahrungsfristen je Datenart definieren. Gesetzliche Aufbewahrung, laufende Aufträge, Supportanfragen und Marketinglisten nicht vermischen.
- ☐ Verzeichnis nach Art. 30 prüfen und die enge Ausnahme für kleine Organisationen nicht automatisch anwenden.
D. Rechte, Vorfälle und besondere Risiken
- ☐ Zuständigkeit für Auskunft, Berichtigung, Löschung, Einschränkung, Datenübertragbarkeit und Widerspruch festlegen; Eingang und Fristen dokumentieren.
- ☐ In der Regel innerhalb eines Monats antworten. Eine Verlängerung um bis zu zwei weitere Monate kann bei Komplexität oder Anzahl erforderlich sein; die betroffene Person muss rechtzeitig informiert werden.
- ☐ Datenschutzverletzungen intern unverzüglich melden lassen, Auswirkungen bewerten und dokumentieren. Eine Meldung an die Aufsichtsbehörde ist grundsätzlich binnen 72 Stunden erforderlich, wenn voraussichtlich ein Risiko für Rechte und Freiheiten besteht. Betroffene sind bei voraussichtlich hohem Risiko zu informieren.
- ☐ Datenschutz-Folgenabschätzung nach Art. 35 prüfen, wenn eine Verarbeitung voraussichtlich ein hohes Risiko mit sich bringt. Sie ist nicht bei jeder normalen Firmenwebsite automatisch erforderlich.
- ☐ Prüfen, ob ein Datenschutzbeauftragter nach Art. 37 DSGVO oder § 38 BDSG zu benennen ist. Die deutsche 20-Personen-Schwelle ergänzt die Kriterien der DSGVO, ersetzt sie nicht.
- ☐ Drittlandübermittlungen nach Kapitel V vorab bewerten und dokumentieren; ein EU-Hosting-Standort schließt Auslandszugriffe nicht automatisch aus.
Die EDPB-Leitlinien nennen als Grundregel für meldepflichtige Datenschutzverletzungen eine Meldung an die Aufsicht ohne unangemessene Verzögerung und möglichst innerhalb von 72 Stunden ab Kenntnis. Auch nicht meldepflichtige Vorfälle müssen bewertet und dokumentiert werden.[8]
7. Wichtige Gerichtsentscheidungen – und was sie für Websites bedeuten
Die folgenden Entscheidungen sind eine gezielte Auswahl, keine vollständige Rechtsprechungsdatenbank. Urteile sind anhand ihres Sachverhalts zu lesen; sie ergeben nicht ohne Weiteres eine pauschale Regel für jede Website.
| Entscheidung | Kernaussage und praktische Bedeutung |
|---|---|
| EuGH, Planet49 C-673/17 · 1.10.2019 |
Vorausgewählte Kästchen sind keine wirksame Einwilligung für Cookies. Für den Endgerätezugriff ist die Einwilligung nicht davon abhängig, ob die Information selbst personenbezogen ist. Relevant für Consent-Banner und jede einwilligungsabhängige Speichertechnik.[9] |
| EuGH, Fashion ID C-40/17 · 29.7.2019 |
Eine Website kann mit einem Plugin-Anbieter für die Erhebung und Übermittlung von Besucherdaten gemeinsam verantwortlich sein. Die Verantwortung reicht nicht automatisch auf alle späteren Verarbeitungsschritte des Anbieters. Drittanbieter-Plugins daher vor Einbindung prüfen.[10] |
| EuGH, Schrems II C-311/18 · 16.7.2020 |
Das Gericht erklärte den damaligen EU-US Privacy Shield für ungültig. Standardvertragsklauseln blieben grundsätzlich nutzbar, erfordern aber eine Prüfung, ob im Zielland ein im Wesentlichen gleichwertiger Schutz gewährleistet werden kann und ob ergänzende Maßnahmen nötig sind. Die Entscheidung ist kein pauschales Verbot jedes US-Dienstes.[11] |
| EuGH, Österreichische Post C-300/21 · 4.5.2023 |
Ein DSGVO-Verstoß allein begründet noch keinen Schadensersatz. Erforderlich sind Verstoß, tatsächlich erlittener materieller oder immaterieller Schaden und Kausalzusammenhang; eine Mindestschwere des Schadens darf nicht verlangt werden. Schadensersatz ist daher weder automatisch noch ausgeschlossen.[12] |
| EuGH, Natsionalna agentsia C-340/21 · 14.12.2023 |
Ein Cyberangriff durch Dritte beweist für sich allein nicht, dass Sicherheitsmaßnahmen unzureichend waren; der Verantwortliche muss die Angemessenheit seiner Maßnahmen belegen können. Die begründete Angst vor möglichem Datenmissbrauch kann einen immateriellen Schaden darstellen. Incident-Response und Sicherheitsnachweise sind deshalb praktisch wichtig.[13] |
| EuGH, Schrems gegen Meta C-446/21 · 4.10.2024 |
Ein soziales Netzwerk darf nicht sämtliche Daten aus und außerhalb der Plattform zeitlich unbegrenzt und ohne Unterscheidung für zielgerichtete Werbung verwenden. Datenminimierung und Kontext gelten auch bei großen Plattformen; bloße Verfügbarkeit macht eine unbegrenzte Zusammenführung nicht rechtmäßig.[14] |
| EuGH, Mousse C-394/23 · 9.1.2025 |
Bei einem Online-Ticketkauf war die verpflichtende Erhebung der Anrede nicht ohne Weiteres für die Vertragsabwicklung erforderlich. Weniger eingriffsintensive Alternativen sind zu berücksichtigen. Für Formulare heißt das: Pflichtfelder nicht aus Gewohnheit verlangen; Notwendigkeit und Zweck müssen zusammenpassen.[15] |
| VG Hannover 10 A 5385/22 · 19.3.2025 |
In einem konkreten Verfahren beanstandete das Gericht unter anderem ein Banner, bei dem Ablehnung und Zustimmung nicht gleichwertig zugänglich waren. Die Entscheidung ist eine wichtige deutsche Orientierung für Banner-Design, aber kein Ersatz für die Prüfung des konkreten Aufbaus und nicht als allgemeines Gesetz zu lesen.[16] |
| EuGH, Brillen Rottler C-526/24 · 19.3.2026 |
Auch ein erstes Auskunftsersuchen kann in außergewöhnlichen Umständen missbräuchlich sein, wenn es ausschließlich dazu gestellt wird, anschließend einen Schadensersatzanspruch zu konstruieren. Die Ausnahme ist eng und beweisabhängig. Ein Unternehmen darf gewöhnliche Auskunftsersuchen deshalb nicht pauschal als missbräuchlich ablehnen.[17] |
| EuGH, Legal Newsdesk Sweden C-199/24 · 9.7.2026 |
Das bloße kostenpflichtige Bereitstellen von Entscheidungen zu strafrechtlichen Verurteilungen im Internet ist nicht automatisch eine Verarbeitung zu journalistischen Zwecken. Für redaktionelle Websites ist die Ausnahme des Art. 85 DSGVO daher nicht allein wegen einer Veröffentlichung einschlägig; Art. 10 und nationales Medienrecht können relevant werden.[18] |
Für Deutschland ist zusätzlich relevant, dass der BGH im Facebook-Scraping-Komplex (VI ZR 10/24, 18. November 2024) Anforderungen an immateriellen Schadensersatz und den Verlust der Kontrolle über Daten konkretisiert hat. Auch dieses Urteil begründet keinen pauschalen Geldanspruch bei jeder Datenschutzabweichung; es ist im Zusammenhang mit Sachverhalt, Beweis und EuGH-Grundsätzen zu lesen.[23]
8. Was sich 2025 und 2026 geändert hat
Neue Verfahrensregeln für grenzüberschreitende Verfahren
Die Verordnung (EU) 2025/2518 ergänzt die Regeln zur Durchsetzung der DSGVO bei grenzüberschreitenden Fällen – etwa zur Behandlung von Beschwerden, Untersuchungen und Zusammenarbeit zwischen Aufsichtsbehörden. Sie ist seit 1. Januar 2026 in Kraft; die wesentlichen neuen Verfahrensregeln gelten ab 2. April 2027 für die in der Verordnung genannten neuen Verfahren. Sie ändert nicht die grundlegenden Pflichten einer normalen Website aus Art. 5, 6, 13 oder 32 DSGVO. Für Websitebetreiber ist sie vor allem ein Hinweis, dass grenzüberschreitende Durchsetzung weiter vereinheitlicht wird.[19]
Neue EDPB-Vorlage für Datenschutz-Folgenabschätzungen
Der EDPB hat 2026 eine einheitliche Vorlage für Datenschutz-Folgenabschätzungen veröffentlicht und bis 9. Juni 2026 öffentlich konsultiert. Sie soll nach der Konsultation finalisiert und von den Aufsichtsbehörden als Vorlage oder Rahmen übernommen werden. Die Vorlage ist eine Arbeitshilfe, keine Pflicht für jede Website; entscheidend bleibt, ob die konkrete Verarbeitung voraussichtlich ein hohes Risiko mit sich bringt.[20]
Praktischer Schwerpunkt bleibt der konkrete Datenfluss
Die aktuelle Aufsichtspraxis verlangt keine bestimmte Banner-Marke oder ein bestimmtes Analysetool. Sie verlangt eine nachvollziehbare Prüfung: Was passiert technisch? Welche Personen sind betroffen? Welche Interessen und Risiken bestehen? Welche Informationen erhalten Nutzende? Welche Einstellungen und Nachweise belegen die Umsetzung? Die DSK-Orientierungshilfe für digitale Dienste (Version 1.2, November 2024) behandelt genau diese Verbindung zwischen TDDDG, DSGVO, Einwilligung, Drittlandtransfers und Betroffenenrechten.[3]
9. Häufige Missverständnisse
Nicht automatisch erforderlich
- Ein Cookie-Banner für jede Website – entscheidend sind eingesetzte Zugriffe und Einwilligungsgrundlagen.
- Eine Datenschutz-Checkbox für jede Kontaktanfrage.
- Ein Datenschutzbeauftragter für jedes Unternehmen.
- Eine Datenschutz-Folgenabschätzung für jede Firmenwebsite.
- Einwilligung allein deshalb, weil eine Schriftdatei extern geladen wird – der externe Datenfluss bleibt dennoch zu prüfen.
Prüfung bleibt notwendig
- Ein CMP-Scan entscheidet nicht, ob Datenverarbeitung rechtmäßig oder unbedingt erforderlich ist.
- Ein Auftragsverarbeitungsvertrag ersetzt keine Anbieterauswahl und Sicherheitsprüfung.
- „Serverseitig“, „anonym“ oder „nur technisch“ ist kein Rechtsgrund.
- Ein Generator kann den konkreten Datenfluss deiner Website nicht automatisch abbilden.
- Eine Lizenz für Stockfoto oder Webfont beantwortet nicht die Frage nach Datenschutz, Bildrechten oder Drittanbieterabrufen.
10. Häufige Fragen zur DSGVO auf Websites
Braucht jede Website eine Datenschutzerklärung?
Wenn personenbezogene Daten verarbeitet werden, greifen Informationspflichten nach Art. 13 oder 14. Bei öffentlich erreichbaren Websites kommt es häufig durch Hosting, Sicherheitsprotokolle, Formulare, eingebundene Dienste oder Nutzungsanalyse zu solchen Verarbeitungen. Deshalb benötigen die meisten geschäftlich betriebenen Websites eine passende Datenschutzinformation. Entscheidend ist der tatsächliche Umfang; ein beliebiger Generator-Text reicht nicht als Nachweis der Umsetzung.
Braucht jede Website ein Cookie-Banner?
Nein, nicht automatisch. Prüfe, ob Informationen auf dem Endgerät gespeichert oder ausgelesen werden und ob die enge Ausnahme des § 25 Abs. 2 TDDDG greift. Unabhängig davon ist zu prüfen, ob pers
nenbezogene Daten verarbeitet werden und welche DSGVO-Grundlage gilt. Ein Banner muss die tatsächliche Konfiguration abbilden und darf keine vorangekreuzten oder irreführenden Auswahlmöglichkeiten verwenden.
Ist Double-Opt-in für Newsletter gesetzlich vorgeschrieben?
Die DSGVO schreibt nicht für jeden Newsletter eine bestimmte technische Bestätigungsroutine vor. Der Anbieter muss aber eine wirksame Einwilligung oder eine andere tragfähige Grundlage und die Einhaltung des UWG belegen können. Double-Opt-in ist dafür ein verbreitetes Nachweisverfahren. Die konkrete Kampagne, Empfängerquelle und Werbeform sind trotzdem zu prüfen.
Ist ein US-Anbieter automatisch unzulässig?
Nein. Aber du musst Anbieterrolle, Datenzugriffe, Übermittlungspfad und die passende Grundlage nach Kapitel V der DSGVO prüfen. Ein Angemessenheitsbeschluss kann nur innerhalb seines Geltungsbereichs helfen; bei anderen Übermittlungsgrundlagen können zusätzliche Prüfungen und Schutzmaßnahmen notwendig sein. Die Entscheidung Schrems II bleibt für diese Prüfung zentral.
Muss jeder DSGVO-Verstoß automatisch Schadensersatz auslösen?
Nein. Nach dem EuGH setzt ein Anspruch nach Art. 82 einen Verstoß, einen tatsächlich erlittenen Schaden und einen Kausalzusammenhang voraus. Es gibt zwar keine Mindestschwere für immaterielle Schäden; die bloße Feststellung eines Verstoßes reicht aber nicht automatisch für eine Zahlung.
Technische Website-Prüfung: Wir helfen beim Sortieren
Datenschutz beginnt mit einem verständlichen Bild der Website.
Wir können bei einer technischen Bestandsaufnahme unterstützen: eingesetzte Plugins und Tags erfassen, externe Requests prüfen, Formulare und Marketingflüsse strukturieren, Consent-Einstellungen technisch testen und offene Punkte für deine fachliche oder anwaltliche Prüfung sauber dokumentieren.
Wichtig: Wir bieten mit diesem Beitrag und einer technischen Marketingprüfung keine Rechts- oder Datenschutzberatung an und bestätigen keine DSGVO-Konformität. Wenn eine rechtliche Bewertung nötig ist, sollte sie durch qualifizierte Datenschutzfachleute oder eine spezialisierte Kanzlei erfolgen.
Hinweis und Haftung: Dieser Beitrag gibt allgemeines Erfahrungswissen und eine redaktionelle Einordnung wieder. Er ist keine Rechtsberatung und keine Datenschutzberatung und ersetzt keine Prüfung des Einzelfalls. Gesetze, Rechtsprechung, Behördenpraxis und Anbieterbedingungen können sich ändern. Trotz sorgfältiger Recherche übernehmen wir keine Gewähr für Vollständigkeit, Aktualität oder die Eignung der Hinweise für einen konkreten Fall. Maßgeblich sind die jeweils geltenden Originalquellen und eine qualifizierte individuelle Beratung.
11. Quellen und weiterführende Literatur
Primärquellen wurden bevorzugt. Bei Urteilen steht der konkrete Sachverhalt im Vordergrund; die kurze Einordnung oben ersetzt nicht die Lektüre der Entscheidungsgründe. Quellenstand: 16. Oktober 2026.
- Verordnung (EU) 2016/679 – Datenschutz-Grundverordnung, EUR-Lex.
- § 25 TDDDG – Schutz der Privatsphäre bei Endeinrichtungen, Gesetze im Internet.
- Datenschutzkonferenz, Orientierungshilfe für Anbieter:innen von digitalen Diensten, Version 1.2, November 2024.
- § 5 DDG – Allgemeine Informationspflichten.
- § 38 BDSG – Datenschutzbeauftragte nichtöffentlicher Stellen.
- EDPB, Guidelines 05/2020 on consent under Regulation 2016/679.
- EDPB, Data Protection Guide for Small Businesses.
- EDPB, Guidelines 9/2022 on personal data breach notification under GDPR.
- EuGH, Urteil vom 1. Oktober 2019, Planet49, C-673/17.
- EuGH, Urteil vom 29. Juli 2019, Fashion ID, C-40/17 – Pressemitteilung und Zusammenfassung.
- EuGH, Urteil vom 16. Juli 2020, Schrems II, C-311/18 – Pressemitteilung und Zusammenfassung.
- EuGH, Urteil vom 4. Mai 2023, Österreichische Post, C-300/21.
- EuGH, Urteil vom 14. Dezember 2023, Natsionalna agentsia za prihodite, C-340/21.
- EuGH, Urteil vom 4. Oktober 2024, Schrems gegen Meta, C-446/21 – deutsche Pressemitteilung.
- EuGH, Urteil vom 9. Januar 2025, Mousse, C-394/23.
- Verwaltungsgericht Hannover, Urteil 10 A 5385/22 vom 19. März 2025 – Cookie-Einwilligungsbanner.
- EuGH, Urteil vom 19. März 2026, Brillen Rottler, C-526/24.
- EuGH, Urteil vom 9. Juli 2026, Legal Newsdesk Sweden, C-199/24.
- Verordnung (EU) 2025/2518 über zusätzliche Verfahrensregeln zur Durchsetzung der DSGVO.
- EDPB, Template for Data Protection Impact Assessment – öffentliche Konsultation 2026.
- § 7 UWG – Unzumutbare Belästigungen.
- EuGH, Urteil vom 4. Oktober 2024, Lindenapotheke, C-21/23 – deutsche Pressemitteilung.
- Bundesgerichtshof, Urteil vom 18. November 2024, VI ZR 10/24 – Facebook-Scraping-Komplex.
Marketing-Strategen · Bring das Ganze zusammen. · Strategie · Kreation · Technologie