Aktualisiert am 16. Oktober 2026
Kurz zusammengefasst
Cookies sind nicht verschwunden. Ihre Nutzung wird aber stärker durch Einwilligungsrecht, Browser-Schutz und technische Alternativen begrenzt. In Deutschland gilt für das Speichern und Auslesen von Informationen auf Endgeräten vor allem § 25 TDDDG; verarbeitet ein Anbieter dabei personenbezogene Daten, kommt zusätzlich die DSGVO ins Spiel. Nicht nur Cookies, sondern auch vergleichbare Speicher- und Zugriffstechniken müssen geprüft werden. Eine Consent-Management-Plattform hilft bei der Umsetzung, ersetzt aber weder die Prüfung der eingesetzten Dienste noch die Verantwortung des Websitebetreibers.
Inhaltsverzeichnis
- Was Cookies sind – und was nicht
- Cookie-Arten verständlich erklärt
- Die Entwicklung von 1994 bis heute
- DSGVO, TDDDG und Einwilligung: die Rechtslage
- Was aktuelle Forschung und Daten zeigen
- Cookie-Consent-Tools im Vergleich
- Praktischer Prüf- und Umsetzungsplan
- Wie es mit Cookies weitergeht
- Häufige Fragen
- Quellen und weiterführende Literatur
Seit ihrer Einführung haben Cookies das Web bequemer gemacht: Sie halten einen Warenkorb bereit, merken sich eine Anmeldung oder speichern eine Auswahl. Dieselbe Technik wurde später auch zur Wiedererkennung über Websites hinweg und für Werbeprofile genutzt. Deshalb ist „Cookie Consent“ heute kein einzelnes Banner-Thema. Entscheidend ist, welche Information auf einem Endgerät gespeichert oder ausgelesen wird, welchem Zweck der Vorgang dient und welche weiteren Daten danach verarbeitet werden.
Dieser Beitrag aktualisiert die frühere Fassung vollständig. Insbesondere gilt: Eine Server-seitige Installation, eine kurze Sessiondauer oder die Bezeichnung „anonym“ macht Tracking nicht automatisch einwilligungsfrei. Die konkrete Datenübertragung, mögliche Identifizierbarkeit und die eingesetzten Endgerätetechniken müssen tatsächlich geprüft werden.
1. Was Cookies sind – und was nicht
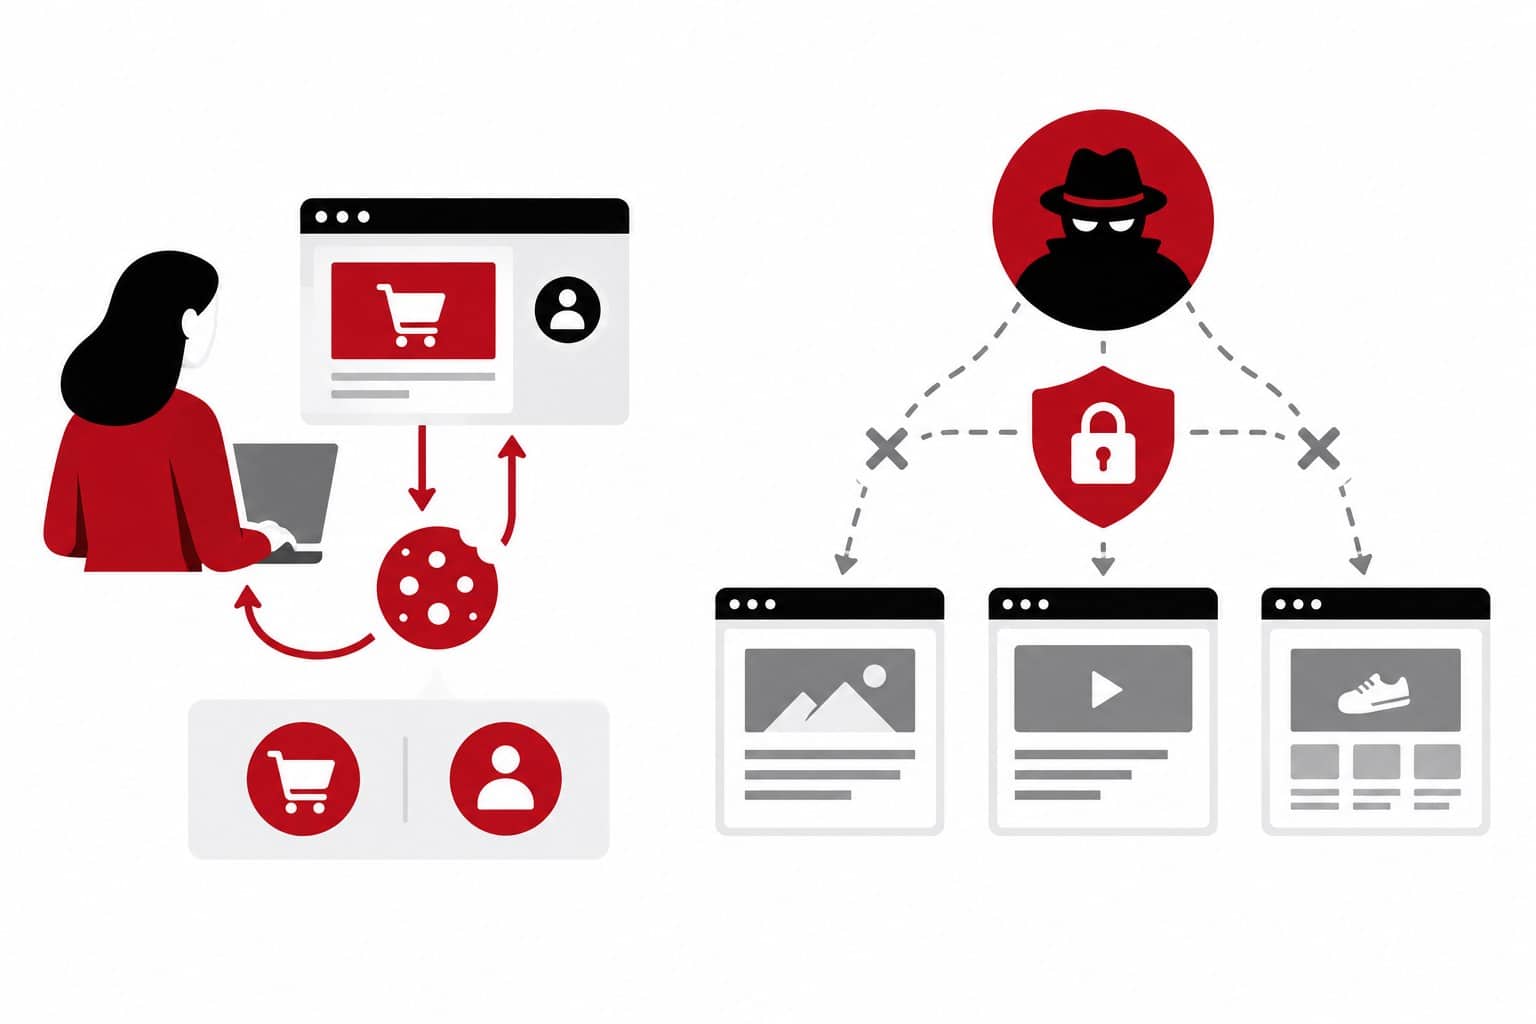
Ein HTTP-Cookie ist eine kleine Information, die ein Browser für eine Website speichert und bei passenden späteren Anfragen wieder mitsenden kann. So kann ein Shop den Warenkorb einer Sitzung zuordnen oder ein Login aufrechterhalten. Cookies selbst sind nicht automatisch personenbezogene Daten. Eine eindeutige Kennung, ein Nutzerprofil oder die Verknüpfung mit einem Konto kann sie jedoch personenbezogen machen.
Für die rechtliche Prüfung ist außerdem nicht entscheidend, ob ein Anbieter die Technik „Cookie“ nennt. § 25 TDDDG erfasst grundsätzlich das Speichern von Informationen auf der Endeinrichtung und den Zugriff auf dort bereits gespeicherte Informationen. Darunter können – abhängig vom konkreten Vorgang – auch Local Storage, Session Storage, Pixel, SDKs, bestimmte Gerätekennungen und Fingerprinting-Techniken fallen. Die Datenschutzkonferenz betont, dass § 25 TDDDG auch dann relevant ist, wenn die gespeicherte oder ausgelesene Information selbst keinen Personenbezug hat.[1][2]
First-Party und Third-Party beschreiben den Kontext, keine Rechtsausnahme: Ein First-Party-Cookie wird im Kontext der besuchten Website gesetzt; ein Third-Party-Cookie stammt aus einem anderen Kontext, etwa einem eingebetteten Anbieter. Auch ein First-Party-Cookie kann Werbe- oder Analysezwecken dienen und einwilligungspflichtig sein. Umgekehrt ist nicht jedes Third-Party-Cookie automatisch unzulässig – Zweck, Zugriff und Ausnahmeprüfung bleiben maßgeblich.
2. Cookie-Arten verständlich erklärt
Die folgenden Kategorien sind eine praktische Ordnung für Websitebetreiber und Consent-Banner. Sie sind keine abschließende, gesetzlich festgelegte Liste von „Cookie-Arten“. Die technische Lebensdauer oder ein Sicherheitsattribut entscheidet ebenfalls nicht darüber, ob eine Einwilligung erforderlich ist.
| Praktische Kategorie | Typische Funktion und Prüffrage |
|---|---|
| Unbedingt erforderliche | Zum Beispiel Warenkorb, Login-Session, Sicherheits- oder Lastverteilungsfunktion. Die Ausnahme greift nur, wenn Speicherung oder Zugriff unbedingt nötig ist, um den ausdrücklich gewünschten digitalen Dienst bereitzustellen, oder ausschließlich eine Nachricht über ein öffentliches Netz zu übertragen. „Hilfreich fürs Geschäft“ reicht nicht. |
| Präferenz / Komfort | Merkt Sprache, Region oder selbst gewählte Anzeigeeinstellungen. Prüfen, ob die Person diese Funktion ausdrücklich angefordert hat und ob sie ohne den Zugriff nicht wie gewünscht erbracht werden kann. Nicht pauschal als notwendig einstufen. |
| Statistik / Analyse | Misst Aufrufe, Nutzungswege, Kampagnen oder A/B-Tests. Die Datenschutzkonferenz ordnet Messung und Analyse nicht pauschal dem Basisdienst zu. Ob eine eng begrenzte Lösung unter eine Ausnahme fällt, verlangt eine konkrete Prüfung; eine bloße Bezeichnung als „anonym“ genügt nicht. |
| Marketing / Werbung | Dient etwa Conversion-Zuordnung, Reichweitenmessung, personalisierten Anzeigen oder Retargeting. In der Regel nicht für die vom Nutzer ausdrücklich angeforderte Kernfunktion erforderlich; vor dem nicht notwendigen Endgerätezugriff ist grundsätzlich eine Einwilligung einzuholen. |
| Externe Medien / Dienste | Zum Beispiel Karten, Videos, Social Plugins, Chats oder externe Schrift- und Analyse-Dienste. Schon das Laden kann eine Verbindung zu einem Drittanbieter herstellen. Bis zur Auswahl können lokale Platzhalter oder ein „Klicken zum Laden“-Mechanismus nötig sein. |
Daneben gibt es technische Unterscheidungen: Session-Cookies enden typischerweise mit der Sitzung; persistente Cookies bleiben bis zu einem Ablaufdatum oder einer Löschung gespeichert. HttpOnly, Secure und SameSite sind wichtige Sicherheits- und Übertragungsattribute. Sie sind keine Einwilligungsausnahme. Auch ein Session-Cookie kann einen nicht notwendigen Zweck haben; ein HttpOnly-Cookie kann trotzdem auf dem Endgerät gespeichert sein.
3. Die Entwicklung von 1994 bis heute
Die Zeitleiste zeigt rechtliche und technische Meilensteine. Sie ist bewusst keine quantitative Kurve zur Zahl gesetzter Cookies: Eine belastbare, über Jahrzehnte vergleichbare Messreihe gibt es dafür nicht.
| 1994–1997 | Vom Gedächtnis des Webs zur Standardschnittstelle. Netscape-Ingenieur Lou Montulli entwickelt 1994 Cookies, um zustandslose HTTP-Aufrufe praktisch nutzbar zu machen; 1997 folgt die frühe Standardisierung mit RFC 2109. Der ursprüngliche Nutzen ist vor allem Sitzungs- und Zustandsverwaltung.[12] |
| 2002 / 2009 | ePrivacy-Regeln kommen hinzu. Die ePrivacy-Richtlinie 2002/58/EG schützt Vertraulichkeit in der elektronischen Kommunikation. 2009 wird Artikel 5 Absatz 3 so geändert, dass das Speichern oder Auslesen grundsätzlich nur nach Information und Einwilligung zulässig ist; eng gefasste technische Ausnahmen bleiben möglich.[13] |
| 2016 / 2018 | DSGVO beschlossen und anwendbar. Die DSGVO wird 2016 verabschiedet und gilt ab 25. Mai 2018. Sie regelt personenbezogene Daten und definiert Anforderungen an eine wirksame Einwilligung, Nachweis und Widerruf. Sie ersetzt die Endgeräte-Regel der ePrivacy-Richtlinie nicht.[3] |
| 2017–2020 | Browser begrenzen Cross-Site-Tracking. Safari baut Intelligent Tracking Prevention aus; Firefox führt Tracking-Schutz und später Total Cookie Protection ein. Browsermaßnahmen wirken unabhängig davon, ob eine Website ein Banner zeigt.[14] |
| 2019 | Planet49 präzisiert aktive Zustimmung. Der Europäische Gerichtshof erklärt vorangekreuzte Kästchen für unwirksam. Für Cookies gilt das unabhängig davon, ob die gespeicherten Informationen personenbezogen sind. Auch die Speicherdauer und Empfängerinformationen müssen verständlich sein.[4] |
| 2021–2024 | Deutsche Regeln werden konkretisiert. Seit 1. Dezember 2021 setzt § 25 TTDSG die Endgeräte-Regel in Deutschland ausdrücklich um. 2024 wird der Gesetzesname in TDDDG geändert; § 25 bleibt inhaltlich bestehen. Die DSK veröffentlicht im November 2024 ihre aktualisierte Orientierungshilfe für Anbieter digitaler Dienste.[1][2] |
| 2025–2026 | Einwilligungsdienste und Reformvorschläge. Die deutsche Einwilligungsverwaltungsverordnung tritt am 1. April 2025 in Kraft. Die EU-Kommission legt im November 2025 den Digital Omnibus mit Änderungen auch zu Cookie-Regeln vor; das Verfahren ist am Recherche-Stichtag noch nicht abgeschlossen. Browser- und Consent-Technologien entwickeln sich weiter, aber die geltenden Grundpflichten bleiben maßgeblich.[15][16] |
Darstellung: redaktionelle Einordnung auf Basis der verlinkten Rechtsakte und Primärquellen. Jahresangaben beschreiben Meilensteine, keine Marktanteile.
4. DSGVO, TDDDG und Einwilligung: die Rechtslage
Bei Cookie-Einsätzen greifen oft zwei Ebenen. Sie beantworten verschiedene Fragen und müssen gemeinsam betrachtet werden:
PRÜFSCHEMA: WAS PASSIERT AUF DEM ENDGERÄT?
1. Wird Information auf dem Endgerät gespeichert oder dort bereits gespeicherte Information ausgelesen?
Wenn nein: § 25 TDDDG ist für diesen konkreten Vorgang möglicherweise nicht einschlägig. Trotzdem prüfen, ob personenbezogene Daten verarbeitet werden und welche DSGVO-Rechtsgrundlage und Informationspflichten dafür gelten.
2. Wenn ja: Greift eine der eng gefassten Ausnahmen aus § 25 Absatz 2 TDDDG?
Ausnahme nur für die reine Nachrichtenübertragung oder wenn der Zugriff unbedingt erforderlich ist, um einen ausdrücklich gewünschten digitalen Dienst bereitzustellen. Wenn keine Ausnahme greift, muss die Einwilligung vor dem Speichern oder Auslesen vorliegen – auch ohne Personenbezug.
3. Werden danach personenbezogene Daten verarbeitet?
Dann braucht diese Verarbeitung zusätzlich eine Rechtsgrundlage nach der DSGVO. Eine TDDDG-Ausnahme ersetzt sie nicht; und eine Einwilligung zum Endgerätezugriff deckt weitere Verarbeitungszwecke nur, wenn sie dafür ausreichend konkret, informiert und freiwillig erteilt wurde.
§ 25 Absatz 1 TDDDG verlangt klare und umfassende Informationen und verweist für Information und Einwilligung auf die DSGVO. Absatz 2 nennt zwei Ausnahmen: erstens die alleinige Durchführung der Nachrichtenübertragung über ein öffentliches Telekommunikationsnetz; zweitens den unbedingt erforderlichen Zugriff, damit ein Anbieter einen vom Nutzer ausdrücklich gewünschten digitalen Dienst bereitstellen kann.[1] Das Gesetz unterscheidet nicht nach „Cookie gut“ oder „Cookie böse“, sondern nach konkretem Zugriff, Zweck und Notwendigkeit.
Wenn personenbezogene Daten verarbeitet werden, müssen zusätzlich die DSGVO-Grundsätze und eine Rechtsgrundlage nach Artikel 6 geprüft werden. Bei Einwilligung gelten insbesondere Freiwilligkeit, Bestimmtheit, Informiertheit, Unmissverständlichkeit, Nachweisbarkeit und Widerrufbarkeit. Der Widerruf muss so einfach wie die Erteilung sein.[3][5] Ein „berechtigtes Interesse“ nach DSGVO hebt eine erforderliche vorherige Einwilligung nach § 25 TDDDG nicht auf.
Die DSK-Orientierungshilfe von November 2024 verlangt eine differenzierte Betrachtung einzelner Funktionen. Messung und Analyse gehören nicht automatisch zum Basisdienst. Ein Warenkorb kann für den ausdrücklich gewählten Shop-Einkauf erforderlich sein; ein zusätzliches Werbeprofil folgt daraus nicht. Der Betreiber muss zudem unterscheiden, ob eine Funktion primär den Nutzenden, dem Betreiber oder einem Drittanbieter dient.[2]
Für die praktische Gestaltung ist eine gleichwertige Ablehnung wichtig: Wer eine Schaltfläche „Alle akzeptieren“ anbietet, sollte „Alles ablehnen“ auf derselben Ebene, ähnlich sichtbar und mit vergleichbarem Aufwand erreichbar machen. Die EDPB-Cookie-Banner-Taskforce hält fehlende Ablehnungsmöglichkeiten und vorangekreuzte Auswahlfelder für problematisch. In Deutschland bestätigte das Verwaltungsgericht Hannover 2025 in einem konkreten Verfahren die Notwendigkeit einer gut sichtbaren Ablehnmöglichkeit auf der ersten Ebene, wenn es eine Akzeptieren-Option gibt. Das ist ein relevantes Urteil, aber kein Ersatz für die Prüfung der konkreten Rechtslage und sämtlicher Bannerbestandteile.[6][7]
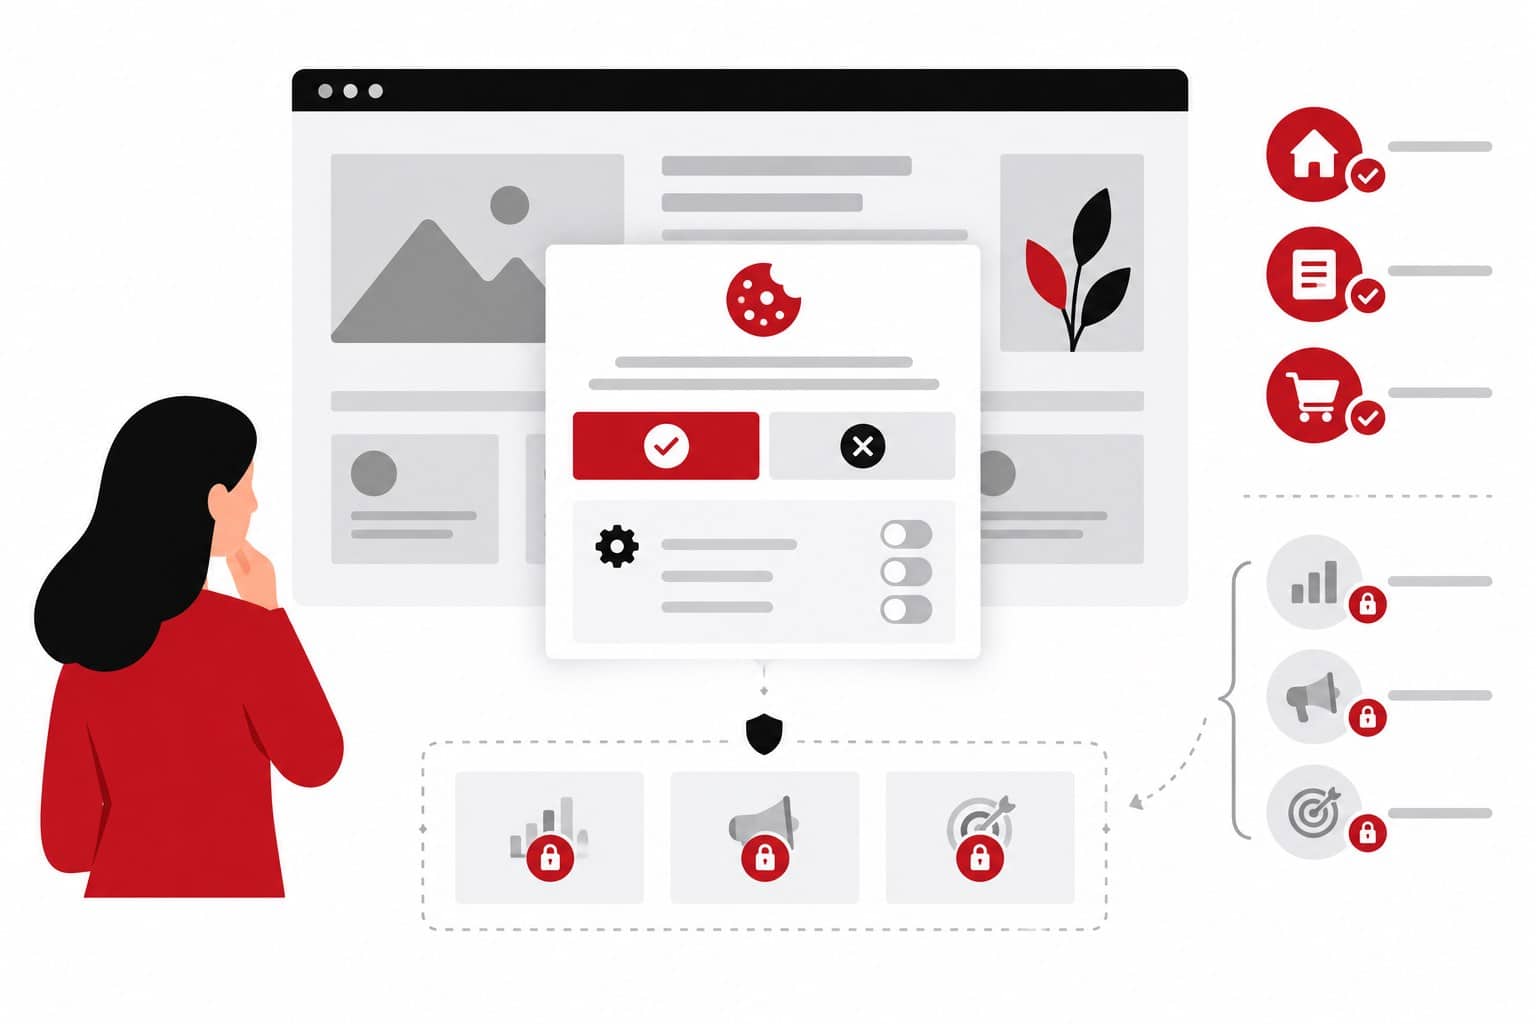
Google Consent Mode ist kein Einwilligungsbanner und keine Rechtsgrundlage. Er übermittelt Googles Tags die vom CMP erhobenen Einwilligungssignale und passt deren Verhalten an. Google selbst beschreibt die Reihenfolge: Einwilligung über Banner oder CMP einholen, Entscheidung übermitteln, Tag-Verhalten prüfen. Consent Mode ersetzt weder eine wirksame Nutzerwahl noch eine rechtliche Prüfung cookieloser Pings und Datenübermittlungen.[17]
5. Was aktuelle Forschung und Daten zeigen
Forschung zu Cookie-Bannern misst unterschiedliche Dinge: Nutzerentscheidungen in Experimenten, technische Bannermerkmale auf Websites oder die tatsächlich gesetzten Speicher. Diese Ergebnisse sind nicht austauschbar. Eine Experiment-Quote ist keine allgemeingültige Einwilligungsrate im Markt und ein automatisierter Interface-Check ist kein gerichtlicher Compliance-Befund.
Aktuelle Forschungsbefunde – richtig eingeordnet
- 2026, Experiment mit 1.142 Personen aus Deutschland: Egberts und Krämer berichten, dass die Cookie-Akzeptanz in den getesteten Banner-Varianten je nach Gestaltungsfriktion zwischen 67 % und 95 % lag. Eine Ablehnung, die als unauffälliger Link eingebettet war, ging mit besonders hoher Akzeptanz einher. Das ist ein experimenteller Nachweis, wie die Darstellung Entscheidungen verschiebt – kein repräsentativer Benchmark für Websites oder Consent-Raten.[8]
- 2026, automatisierter Audit von 99 stark besuchten Websites, aufgerufen aus Dänemark: Auf 90 Websites wurde ein Banner erkannt. Davon boten 40 (44,4 %) keine Ablehnung auf der ersten Ebene; 57 von 90 (63,3 %) zeigten in mindestens einem von vier beobachtbaren Prüfkriterien eine Auffälligkeit. Die Kriterien sind technische Indikatoren und keine abschließende Rechtsbewertung. Die Stichprobe ist weder eine repräsentative Erhebung deutscher Websites noch eine Messung des gesamten Webs.[9]
- Peer-reviewte Studie 2024: Berens und Kolleg:innen untersuchten tatsächliches Auswahlverhalten, Gestaltung und Website-Verhalten. Die visuelle Darstellung und die Bezeichnung von Akzeptieren/Ablehnen beeinflussten Entscheidungen; gleichzeitig fanden die Forschenden in der Mehrzahl der von ihnen untersuchten Websites nicht notwendige Cookies auch ohne explizite Zustimmung. Der Befund unterstreicht, dass ein technisch sichtbares Banner allein kein Beleg für korrektes Blocking ist.[10]
- Grundlagenstudie 2020: Nouwens et al. zeigten in einer Analyse von Consent-Pop-ups und einem Nutzertest, dass das Entfernen der Ablehnoption auf der ersten Ebene die Zustimmungsrate in ihrem Experiment um 22–23 Prozentpunkte erhöhte; granularere Einstellungen auf der ersten Ebene senkten sie je nach Variante. Die Studie ist älter, aber eine häufig zitierte empirische Grundlage. Ihre Zahlen sind nicht als heutige Branchenquote zu lesen.[11]
Aus diesen Studien folgt kein „optimaler“ Consent-Prozentsatz. Für die eigene Website sind aussagekräftiger: Welche Dienste feuern vor einer Wahl? Wird eine Ablehnung technisch respektiert? Sind Zwecke und Anbieter verständlich? Lässt sich die Entscheidung nachweisen und später ändern? Und sind die erhobenen Daten für den definierten Zweck wirklich nötig?
6. Cookie-Consent-Tools: Auswahl nach Einsatzbereich
Die folgende Auswahl ist keine Rangliste. Funktionen, Integrationen, Zertifizierungen und Lizenzmodelle ändern sich; prüfe deshalb vor Vertragsabschluss die aktuelle Anbieter-Dokumentation, Datenverarbeitung, Hosting- und Subunternehmerinformationen. Ein Scanner kann Cookies und Skripte finden, aber er entscheidet nicht zuverlässig, ob eine Funktion rechtlich „unbedingt erforderlich“ ist. Ein CMP macht eine fehlerhafte Konfiguration nicht automatisch rechtskonform.
Borlabs Cookie
Passt oft zu: selbst gehosteten WordPress-Websites, bei denen die Verwaltung im WordPress-Backend gewünscht ist.
Pluspunkte: WordPress-naher Einbau, Service- und Script-Verwaltung, Scanner- und Audit-Funktionen laut Anbieter.
Beachten: Kompatibilität mit Cache-, Optimierungs-, Theme- und Tag-Manager-Plugins testen. Die Installation des Plugins blockiert nicht automatisch jeden selbst eingebauten oder per Theme geladenen Dienst.
Kostenmodell: kostenpflichtige Lizenz; aktuellen Umfang und Laufzeit direkt prüfen. Anbieterinfos ↗
Real Cookie Banner
Passt oft zu: WordPress-Seiten, die Services strukturiert dokumentieren und Medien erst nach Zustimmung laden möchten.
Pluspunkte: WordPress-spezifische Servicekonfiguration und Scanner, umfangreiche Integrationshilfen und Blockierfunktionen.
Beachten: Prüfe die genaue Funktionstiefe des gewählten Tarifs; teste jede Integration sowie die Ablehnung und den Widerruf im Frontend.
Kostenmodell: Plugin mit kostenlosem Basisumfang und kostenpflichtigen Zusatzfunktionen, Tarifstand vor Auswahl kontrollieren. Plugin-Dokumentation ↗
Cookiebot CMP (Usercentrics)
Passt oft zu: kleinen bis mittleren Websites, wenn ein gehosteter Dienst mit automatisierten Scans und mehreren CMS-Integrationen gefragt ist.
Pluspunkte: monatliche Scans und Cookie-/Tracker-Inventar laut Anbieter; CMS-übergreifende Einbindung. Die Preisberechnung richtet sich unter anderem nach der Zahl der Seiten.
Beachten: Scan-Ergebnisse prüfen, weil dynamische Seiten, Login-Bereiche oder spät geladene Tags übersehen werden können. Abhängigkeit vom externen Dienst und Seitenzahl bei Kosten berücksichtigen.
Usercentrics Web CMP
Passt oft zu: wachsenden Unternehmen mit mehreren Marken, Domains oder Web- und App-Kontaktpunkten.
Pluspunkte: zentrale Konfiguration, Integrationen und Analysefunktionen; je nach Paket auch App- und weitere Consent-Szenarien.
Beachten: Rollen, Zwecke, Anbieterlisten und Länderregeln müssen intern sauber gepflegt werden. Die Funktionsfülle ist für eine einzelne einfache Website möglicherweise unnötig.
iubenda Privacy Controls and Cookie Solution
Passt oft zu: kleineren Unternehmen, die Banner, Cookie-Informationen und weitere Datenschutztexte zusammen verwalten möchten.
Pluspunkte: Scanner, automatische Blockierung und Policy-Integration laut Anbieter; bietet eine kombinierte Compliance-Werkzeugpalette.
Beachten: automatisch erkannte Services und vorgeschlagene Zwecke redaktionell und technisch gegen den tatsächlichen Einsatz prüfen; ein generierter Text ersetzt keine vollständige Rechtsprüfung.
consentmanager
Passt oft zu: Publishern, werbefinanzierten Angeboten und Unternehmen mit vielen Adtech- und Vermarktungspartnern.
Pluspunkte: CMP für Publisher- und Enterprise-Teams; Anbieter beschreibt Integrationen für Werbe-, Analytics- und Consent-Frameworks.
Beachten: TCF-Signale oder Google-Integrationen sind technische Signale, keine eigenständige Rechtsgrundlage. Vendor-Liste und Zwecke müssen exakt zum tatsächlich geladenen Werbestack passen.
OneTrust Consent Management
Passt oft zu: größeren Organisationen mit Websites, Apps, TV- oder mehreren Länder- und Markenanforderungen.
Pluspunkte: breite Consent- und Preference-Management-Funktionen, Inventarisierung und Integrationen über digitale Angebote hinweg.
Beachten: Implementierung, Governance und laufende Pflege brauchen klare Zuständigkeiten; Kosten und Komplexität können für kleinere Sites unverhältnismäßig sein.
Anerkannte Einwilligungsdienste nach EinwV
Passt oft zu: Nutzerinnen und Nutzern, die Einwilligungsentscheidungen über mehrere digitale Dienste hinweg zentral verwalten möchten.
Pluspunkte: eigener deutscher Rechtsrahmen nach § 26 TDDDG und EinwV; der BfDI meldete 2025 die Anerkennung des ersten Dienstes. Consenter führt sich als dieser erste anerkannte Dienst.
Beachten: Das ist nicht dasselbe wie ein klassisches CMP, das Websitebetreiber auf ihrer eigenen Domain einbauen. Prüfe den aktuellen BfDI-Registerstand und die tatsächliche Integration; die EinwV beschreibt die Einbindung durch Anbieter als freiwillig.
Woran du das passende Tool festmachst: Zahl der Domains und Seiten, CMS/Shop-System, Sprachen und Länder, Anzahl eingebundener Dienste, mobile Apps, Werbevermarktung, benötigte Nachweise, Datenstandort, Integration in Tag Manager und Shop-Checkout, interne Pflegekapazität sowie Lizenzkosten. Vergleiche nicht nur Banner-Designs. Entscheidend ist, ob ein Tool die nicht notwendigen Tags vor der Entscheidung zuverlässig blockiert, Änderungen dokumentiert und eine Ablehnung sowie einen späteren Widerruf technisch durchsetzt.
7. Praktischer Prüf- und Umsetzungsplan
- Inventar bilden: Liste alle Cookies, Local-Storage-Einträge, Pixel, Tags, SDKs, externen Einbettungen und Server-Schnittstellen. Prüfe Startseite, Unterseiten, Checkout, Login, Formulare und mobile Ansichten.
- Zwecke und Beteiligte dokumentieren: Halte fest, was technisch passiert, wer Daten erhält, welche Zwecke verfolgt werden, wie lange Informationen bestehen bleiben und ob Drittlandtransfers oder Auftragsverarbeiter beteiligt sind.
- Notwendigkeit konkret begründen: Für jeden Vorgang nach § 25 Absatz 2 prüfen, ob er für eine ausdrücklich angeforderte Funktion unbedingt erforderlich ist. Der DSK-Leitfaden empfiehlt eine granulare Funktionsbetrachtung. Statistiken, Marketing und Zusatzdienste nicht ohne Prüfung als „notwendig“ markieren.
- Banner fair und verständlich gestalten: Akzeptieren und Ablehnen auf der ersten Ebene vergleichbar sichtbar und einfach erreichbar; Zwecke in klarer Sprache erklären; optionale Kategorien nicht voraktivieren; keine irreführenden Schließen- oder Fortfahren-Buttons.
- Technisch vor der Wahl blockieren: Nicht notwendige Skripte, Pixel, Medien und Cookies dürfen nicht bereits vor Einwilligung feuern. Prüfe auch Netzwerkanfragen und eingebettete Frames – nicht nur den Cookie-Speicher des Browsers.
- Entscheidung speichern und widerrufbar machen: Einwilligungsnachweis, Zeitstempel, Version der Informationen und gewählte Kategorien so dokumentieren, dass die Entscheidung nachvollziehbar bleibt. Eine jederzeit auffindbare Einstellung muss Änderungen und Widerruf ermöglichen.
- Nach Änderungen erneut testen: Neue Plugins, Tags, Kampagnen, Themes, Consent-Mode-Updates und Checkout-Änderungen können neue Anbieter oder Speicherzugriffe einführen. Wiederhole den Test nach jedem größeren Release und in einem regelmäßigen Prüfzyklus.
Ein einfacher Test in fünf Zuständen
Öffne eine frische Browser-Sitzung und prüfe: vor einer Auswahl, nach „Alles ablehnen“, nach nur notwendigen Kategorien, nach einer gezielten Auswahl und nach Widerruf. In jedem Zustand sollten nur die dafür erlaubten Dienste laden. Dokumentiere Screenshots, Netzwerkanfragen, Cookie-/Storage-Einträge und CMP-Protokoll.
Für die Erfolgsmessung ohne unnötige Datenverluste kann eine datensparsame, aggregierte Analyse geprüft werden. Das ändert aber nichts daran, dass jede verwendete Technik und jede Verarbeitung einzeln beurteilt werden muss. Server-Side Tagging verschiebt Datenflüsse und Zuständigkeiten; es ist kein Weg, eine notwendige Einwilligung technisch zu umgehen. Für die Auswahl und Einordnung von Website-Analysewerkzeugen hilft unser Beitrag „Die Top 10 Tools für Website-Analysen“. Wie sich Kampagnen über Online-, Offline- und Hybridkanäle messen lassen, erklären wir außerdem unter „Wie messe ich den Erfolg meiner Werbung?“.
8. Wie es mit Cookies weitergeht
Cookies bleiben – aber ihre Einsatzmöglichkeiten unterscheiden sich stärker
Für Login, Warenkorb, Sicherheits- und Sitzungsfunktionen bleiben Cookies ein nützliches Grundwerkzeug. Für Cross-Site-Wiedererkennung und Werbeprofile wird ihre Verfügbarkeit dagegen fragmentierter. Safari blockiert Third-Party-Cookies umfassend und Firefox isoliert Cookies standardmäßig nach Website. Chrome hat 2025 angekündigt, an der bisherigen nutzerseitigen Wahlmöglichkeit für Third-Party-Cookies festzuhalten und keinen neuen separaten Prompt einzuführen. Im Oktober 2025 kündigte Google zudem an, mehrere wenig verbreitete Privacy-Sandbox-Technologien einzustellen. Das bedeutet: Es gibt keinen einheitlichen Browser-Zeitplan, nach dem alle Cookies verschwinden.[14][18]
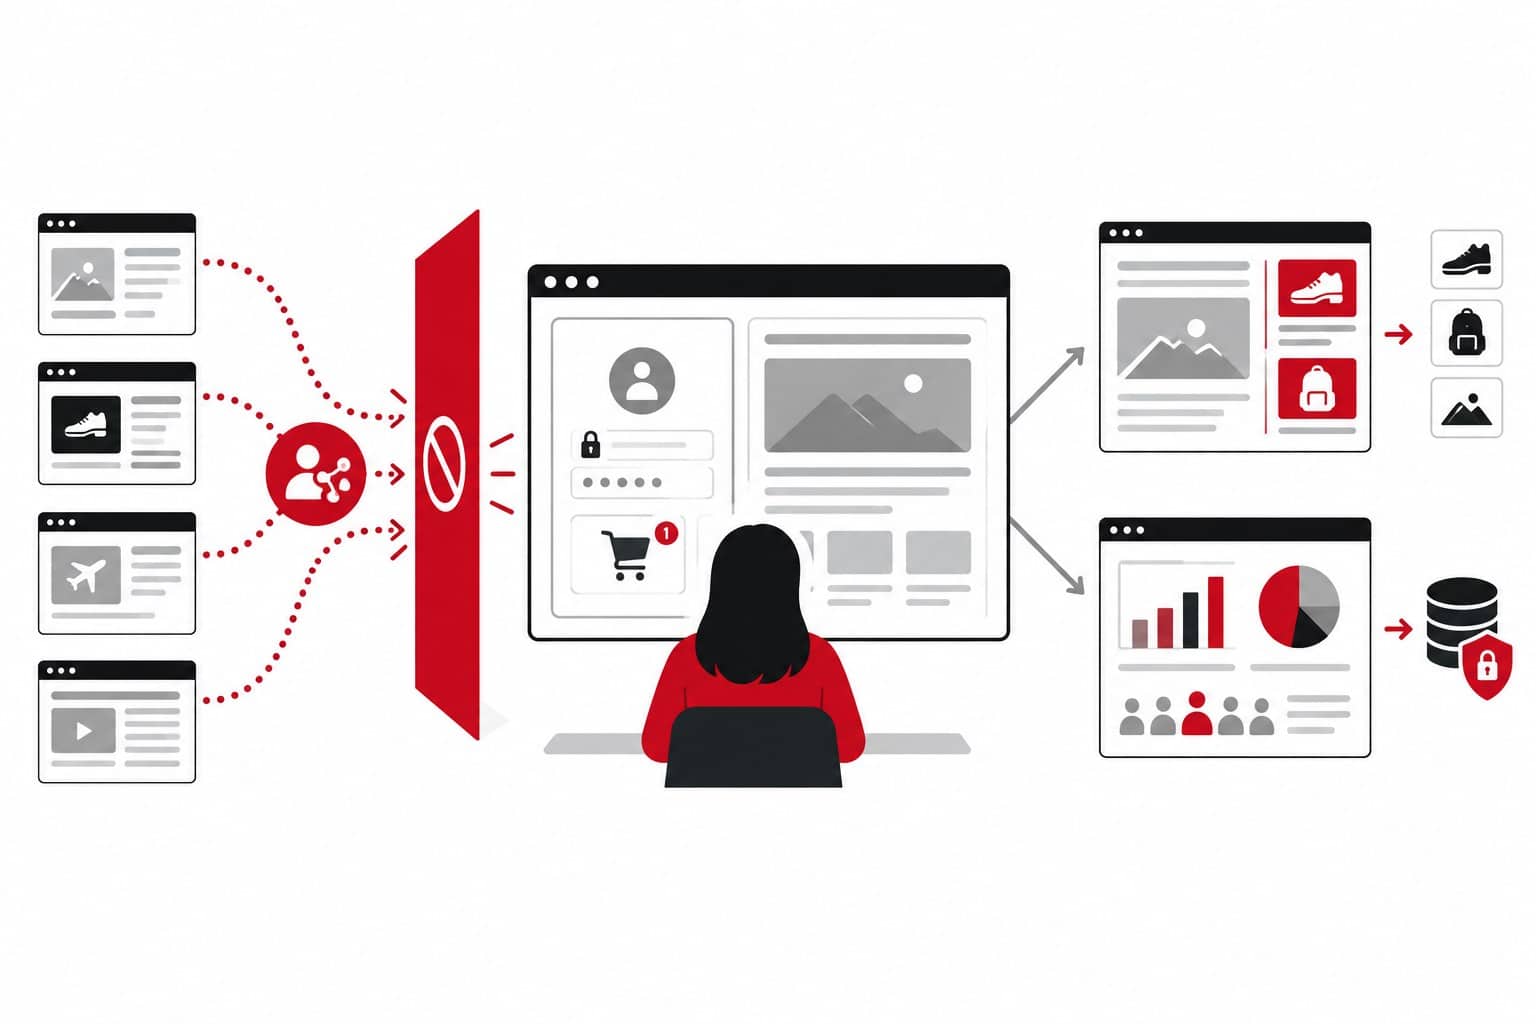
Für Unternehmen wird deshalb eine belastbare First-Party-Beziehung wichtiger: klare Nutzwerte, gute CRM-Datenpflege und transparente Einwilligung. Kontextuelle Werbung, aggregierte Messung und datensparsame Statistik können sinnvolle Bausteine sein. Keiner davon ist automatisch rechtmäßig oder automatisch gleichwertig zu individueller Zuordnung. Fingerprinting, um blockierte Cookies zu ersetzen, kann weiterhin Endgerätezugriffe und personenbezogene Verarbeitung auslösen – ein technischer Ersatz ist kein rechtlicher Freibrief.
EU-Reform: wichtig, aber am Stichtag noch kein geltendes Recht
Die EU-Kommission hat mit dem Digital Omnibus im November 2025 Änderungen auch an den Cookie-Regeln vorgeschlagen. Ziel sind unter anderem weniger wiederholte Banner und besser steuerbare Einwilligungen. Das Gesetzgebungsverfahren 2025/0360(COD) ist am 16. Oktober 2026 laut EUR-Lex weiterhin als „ongoing“ geführt. Bis zur Verabschiedung und zum Inkrafttreten bleibt die bestehende Rechtslage maßgeblich. Unternehmen sollten daher keine CMP-Einstellungen oder Bannerpflichten allein aufgrund eines Kommissionsvorschlags abschalten.[16][19]
Deutschland: anerkannte Einwilligungsdienste als zusätzliche Entwicklung
Die Einwilligungsverwaltungsverordnung (EinwV) gilt seit 1. April 2025. Sie schafft einen Anerkennungsrahmen für Dienste, mit denen Menschen Einstellungen zu Einwilligungen zentral verwalten können. Das ist eine andere Ebene als das CMP eines Websitebetreibers: Ein solcher Nutzerdienst soll Präferenzen zwischen mehreren Angeboten übermitteln. Der BfDI teilte 2026 mit, dass der erste Dienst im Oktober 2025 anerkannt wurde. Die Entwicklung ist relevant, aber noch kein Ende der Website-CMPs: EinwV § 18 beschreibt die Einbindung eines anerkannten Dienstes durch Anbieter als freiwillig; wenn ein Anbieter ihn einbindet, muss er die verwalteten Einstellungen berücksichtigen. Prüfe die jeweils aktuelle Anerkennungsliste des BfDI.[15][20]
9. Häufige Fragen zu Cookies und Consent
Braucht jede Website ein Cookie-Banner?
Nicht zwingend. Ein Banner ist dann nötig, wenn nicht notwendige Informationen auf Endgeräten gespeichert oder ausgelesen werden und dafür eine Einwilligung erforderlich ist. Eine Website ohne solche Vorgänge kann unter Umständen ohne Banner auskommen. Das muss durch eine Bestandsaufnahme belegt werden; ein Scanner allein reicht dafür nicht immer.
Sind technisch notwendige Cookies immer einwilligungsfrei?
Nur wenn eine gesetzliche Ausnahme tatsächlich greift. In Deutschland muss die Speicherung oder der Zugriff unbedingt erforderlich sein, damit ein ausdrücklich gewünschter digitaler Dienst bereitgestellt werden kann, oder ausschließlich der Übertragung einer Nachricht dienen. Technisch „praktisch“ oder wirtschaftlich erwünscht ist nicht gleich unbedingt erforderlich.
Darf ich Google Analytics oder Matomo ohne Einwilligung einsetzen?
Das lässt sich nicht pauschal für ein Produkt beantworten. Konfiguration, eingesetzte Speicher- und Zugriffstechniken, Datenflüsse, Personenbezug, Zwecke und konkrete Rechtsgrundlagen sind entscheidend. Eine Server-Installation, IP-Kürzung oder kurze Aufbewahrungszeit beweist für sich allein weder Anonymität noch Einwilligungsfreiheit. Prüfe den konkreten Aufbau mit Datenschutzverantwortlichen.
Ist ein First-Party-Cookie automatisch unkritisch?
Nein. First-Party bezeichnet den Kontext, nicht den Zweck. Ein First-Party-Cookie kann technisch notwendig sein, aber ebenso Analyse-, Marketing- oder Profilingzwecken dienen.
Verschwinden Cookies bald vollständig?
Nein. Die Technik bleibt für Sitzungen und Funktionen bestehen. Vor allem Cross-Site-Tracking wird durch Browserregeln, Datenschutzrecht und technische Änderungen schwieriger. Drittanbieter-Cookies werden je Browser unterschiedlich behandelt; Unternehmen sollten deshalb nicht auf eine einzige Tracking-Technik bauen.
Du willst Klarheit über deine Website?
Consent sauber aufsetzen – technisch und strategisch
Wir prüfen mit dir, welche Dienste tatsächlich laufen, wo Einwilligungen fehlen oder Daten unnötig verloren gehen und welches Consent-Setup zu CMS, Shop und Marketing-Stack passt. Im unverbindlichen Erstgespräch bekommst du eine konkrete Einschätzung zu den nächsten sinnvollen Schritten.
Hinweis: Dieser Beitrag ordnet öffentlich zugängliche Rechtsquellen, Leitlinien und Forschung allgemein ein. Er ist keine Rechtsberatung. Ob eine konkrete Cookie- oder Tracking-Konfiguration zulässig ist, hängt vom tatsächlichen technischen Ablauf, den Zwecken, den Beteiligten und den jeweiligen Ländern ab.
10. Quellen und weiterführende Literatur
Recht, Aufsichtsbehörden und Rechtsprechung
- Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz (TDDDG), insbesondere § 25 Schutz der Privatsphäre bei Endeinrichtungen und § 26 anerkannte Dienste zur Einwilligungsverwaltung.
- Datenschutzkonferenz (DSK), Orientierungshilfe für Anbieter:innen von digitalen Diensten, Version 1.2, November 2024.
- Europäische Union, Datenschutz-Grundverordnung (EU) 2016/679, insbesondere Art. 4, 6, 7 und 12–14.
- Gerichtshof der Europäischen Union, Urteil Planet49, Rechtssache C‑673/17, 1. Oktober 2019.
- Europäischer Datenschutzausschuss (EDPB), Guidelines 05/2020 on consent under Regulation 2016/679.
- EDPB, Report of the work undertaken by the Cookie Banner Taskforce, 18. Januar 2023.
- Landesbeauftragter für den Datenschutz Niedersachsen, Mitteilung zum Urteil des Verwaltungsgerichts Hannover vom 19. März 2025, 20. Mai 2025.
- Europäische Union, Richtlinie 2009/136/EG zur Änderung der ePrivacy-Richtlinie, insbesondere Art. 5 Absatz 3.
Wissenschaftliche Studien
- Alexander Egberts und Julia Krämer, “Privacy Concerns and Choices under Design Friction: Evidence from Cookie Consent Banners”, Information Economics and Policy, online 10. Oktober 2026, DOI: 10.1016/j.infoecopol.2026.101183.
- Christos Ntemkas et al., “GDPR Dark Patterns in Cookie Consent: An Automated Study of High-Traffic Websites Accessed from Denmark”, Future Internet 18(9), 487, 2026, DOI: 10.3390/fi18090487.
- Benjamin M. Berens et al., “Cookie disclaimers: Dark patterns and lack of transparency”, Computers & Security 136, 103507, 2024, DOI: 10.1016/j.cose.2023.103507.
- Midas Nouwens et al., “Dark Patterns after the GDPR: Scraping Consent Pop-ups and Demonstrating Their Influence”, CHI 2020, DOI: 10.1145/3313831.3376321.
Technik, Browser, Gesetzesentwicklung und Anbieter-Dokumentation
- Google Privacy Sandbox, What are cookies? (Entstehungsgeschichte); Internet Engineering Task Force, RFC 2109.
- Browser-Primärquellen: WebKit Tracking Prevention; Mozilla: Total Cookie Protection als Standard; Google: Chrome und Third-Party-Cookies, 22. April 2025; Google: aktualisierte Privacy-Sandbox-Pläne, 20. Oktober 2025.
- Deutschland, Einwilligungsverwaltungsverordnung (EinwV), in Kraft seit 1. April 2025; BfDI, Survey Results and Recommendations, August 2026.
- Europäische Kommission, Digital Omnibus, COM(2025) 837; EUR-Lex, Gesetzgebungsverfahren 2025/0360/COD (Status am Recherche-Stichtag: laufend).
- Google Tag Manager-Hilfe, Consent-Banner und Consent Mode einrichten.
- Google, Aktuelle Pläne für Privacy-Sandbox-Technologien, 20. Oktober 2025; Ankündigung zur Einstellung mehrerer Technologien.
- Europäisches Parlament, Legislative Observatory: Digital Omnibus, 2025/0360(COD).
- BfDI, Informationen zu Diensten zur Einwilligungsverwaltung nach § 26 TDDDG; Consenter, Produktinformationen zur Anerkennung.
Anbietermerkmale in Abschnitt 6 beruhen auf der jeweiligen Produktdokumentation und dienen dem Funktionsvergleich, nicht als unabhängige Zertifizierung oder rechtliche Empfehlung.